



Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Международная антивирусная компания ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  

 Эксперты отмечают четырехкратный рост числа уязвимостей в различных компонентах пользовательского режима ОС Windows в 2015 году. Эти уязвимости могут быть использованы для удаленного исполнения вредоносного кода на зараженном ПК или для получения атакующими максимальных привилегий в системе.

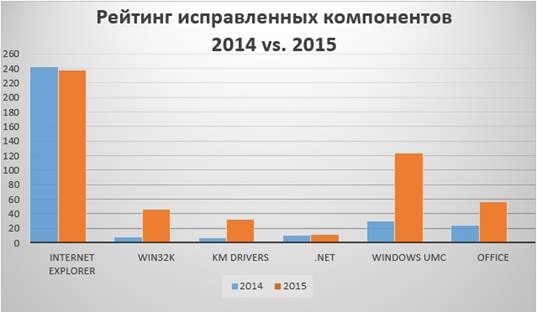
Второй год подряд большинство уязвимостей программных продуктов Microsoft приходится на Internet Explorer – 231 в 2015 году. Тем не менее, их число незначительно снизилось в сравнении с 2014 годом (243). Закрытые уязвимости браузера могли использоваться злоумышленниками для скрытой установки вредоносного ПО на зараженные устройства.


Рейтинг исправленных компонентов ОС Windows в 2014-2015 гг.


В новом браузере Microsoft Edge, представленном в 2015 году, в отчетный период закрыто 27 уязвимостей. Продукт использует усиленные настройки безопасности, которые по умолчанию выключены в Internet Explorer 11.

Некоторые уязвимости программных продуктов Microsoft эксплуатировались в атаках. В частности, уязвимость диспетчера монтирования дисков CVE-2015-1769 позволяла запускать произвольный код с USB-носителя с максимальными привилегиями. Она напоминает уязвимость, которая ранее использовалась для распространения червя Stuxnet. Уязвимость системного драйвера http.sys CVE-2015-1635 позволяла удаленно исполнить код, проводить DDoS-атаки или вызвать критическую системную ошибку Windows (BSoD).

В целом, в 2015 году Microsoft закрыла 571 уязвимость в своих продуктах, что на треть больше, чем в 2014 году. 

ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  " />
Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru