



Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Злоумышленники стали все чаще подделывать спам с вредоносными вложениями под официальные уведомления и деловые письма. Эксперты «Лаборатории Касперского» полагают, что подобные уловки помогают мошенникам усыпить бдительность пользователей и заставить их самостоятельно запустить прикрепленную к письму вредоносную программу или пройти по ссылке.

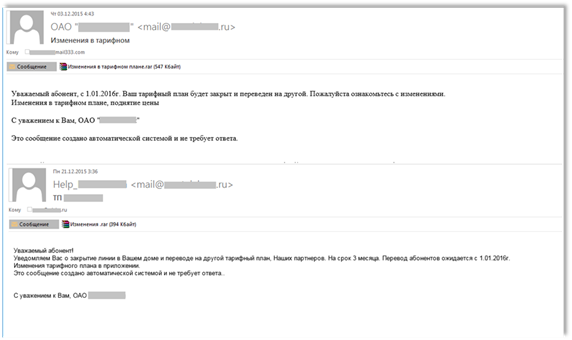
Так, в прошлом месяце в Рунете были обнаружены фальшивые уведомления с вредоносными вложениями, которые рассылались от имени крупной российской телекоммуникационной компании. Текст письма был очень похож на официальное сообщение от телеком-оператора, мошенники даже добавили фразу, что сообщение создано автоматически и не требует ответа. Для привлечения внимания пользователя злоумышленники выбрали тему изменения тарифных планов: подробности, как сообщалось в письме, можно было узнать, открыв вложение. В самом же вложении, разумеется, не было заявленной информации, зато содержался троянец.


Примеры спам-писем с вредоносными вложениями от имени известной телеком-компании


Примечательно, что в этих рассылках мошенники всеми возможными способами пытались убедить пользователя, что письмо легитимное. К примеру, в случае отправки сообщения с адреса, отличного от официального, они объясняли это «временными техническими проблемами с почтовым ящиком». В некоторых сообщениях злоумышленники акцентировали внимание на том, что вложение или ссылка проверены антивирусом. 

«Кажется, что уловки мошенников легко распознать, но, к сожалению, реальность такова, что жертвами киберпреступников ежедневно становится множество людей. И это не только домашние пользователи, но также сотрудники различных организаций, крупных и не очень. Злоумышленники могут придумывать самые разнообразные истории – от внезапной налоговой проверки и утери документов до поиска пропавшего коллеги. Именно поэтому мы всем рекомендуем не открывать подозрительные вложения, не переходить по ссылкам в письмах от незнакомых отправителей и, конечно же, пользоваться качественными защитными решениями», – комментирует ситуацию Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru