



Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Злоумышленники стали все чаще подделывать спам с вредоносными вложениями под официальные уведомления и деловые письма. Эксперты «Лаборатории Касперского» полагают, что подобные уловки помогают мошенникам усыпить бдительность пользователей и заставить их самостоятельно запустить прикрепленную к письму вредоносную программу или пройти по ссылке.

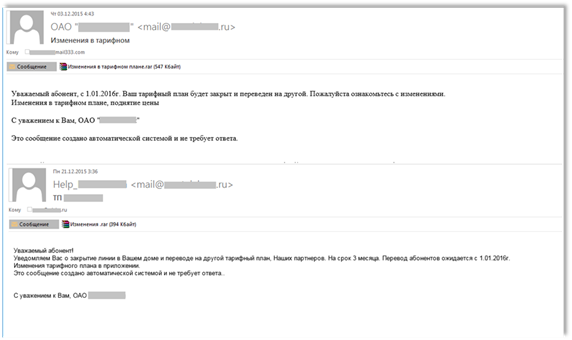
Так, в прошлом месяце в Рунете были обнаружены фальшивые уведомления с вредоносными вложениями, которые рассылались от имени крупной российской телекоммуникационной компании. Текст письма был очень похож на официальное сообщение от телеком-оператора, мошенники даже добавили фразу, что сообщение создано автоматически и не требует ответа. Для привлечения внимания пользователя злоумышленники выбрали тему изменения тарифных планов: подробности, как сообщалось в письме, можно было узнать, открыв вложение. В самом же вложении, разумеется, не было заявленной информации, зато содержался троянец.


Примеры спам-писем с вредоносными вложениями от имени известной телеком-компании


Примечательно, что в этих рассылках мошенники всеми возможными способами пытались убедить пользователя, что письмо легитимное. К примеру, в случае отправки сообщения с адреса, отличного от официального, они объясняли это «временными техническими проблемами с почтовым ящиком». В некоторых сообщениях злоумышленники акцентировали внимание на том, что вложение или ссылка проверены антивирусом. 

«Кажется, что уловки мошенников легко распознать, но, к сожалению, реальность такова, что жертвами киберпреступников ежедневно становится множество людей. И это не только домашние пользователи, но также сотрудники различных организаций, крупных и не очень. Злоумышленники могут придумывать самые разнообразные истории – от внезапной налоговой проверки и утери документов до поиска пропавшего коллеги. Именно поэтому мы всем рекомендуем не открывать подозрительные вложения, не переходить по ссылкам в письмах от незнакомых отправителей и, конечно же, пользоваться качественными защитными решениями», – комментирует ситуацию Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru