Позиция компании Apple по поводу внедрения бэкдоров в продукты давно известна – она резко отрицательная. Руководство Apple не раз подчеркивало, что компания при всем желании не может читать сообщения iMessage, благодаря end-to-end шифрованию.
Даже если суд обяжет Apple дешифровать чью-то переписку, компания не сможет этого сделать. Однако за этими громкими заявлениями все упустили из виду другой сервис Apple: iCloud. А здесь дела с безопасностью и приватностью обстоят немного иначе.
Журналисты издания Vice Motherboard пролили свет на очень интересную проблему. Оказывается, пользователи iCloud Backup не могут быть на сто процентов уверены в неприкосновенности своих данных, передает xakep.ru.
В 2014 году Тим Кук не без гордости заявлял, что Apple не сможет расшифровать сообщения iMessage, даже если получит соответственное судебное предписание – у компании попросту нет ключей шифрования.
С сервисом iCloud Backup дело обстоит иначе. Пользователи, применяющие облачный бэкап для хранения сообщений, фотографий и других конфиденциальных данных, уверены, что их информация хранится в зашифрованном виде. Это правда, только ключ шифрования от iCloud Backup находится в распоряжении Apple, а не самого пользователя.
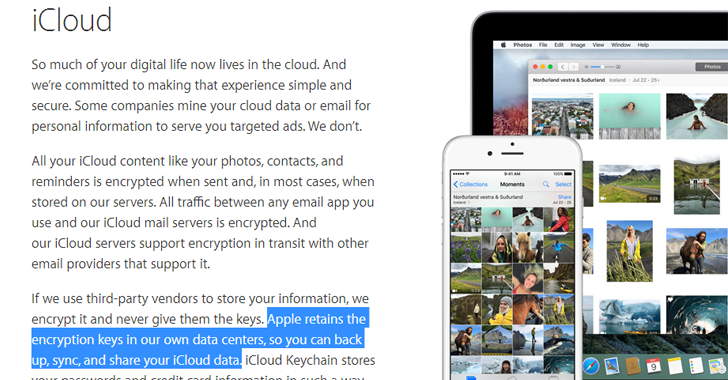
Нужно признать, что Apple предлагает iCloud как опцию, а не навязывает сервис по умолчанию. Однако включить бэкапы iCloud пользователю предлагают в первую же минуту после активации iPhone или iPad. При этом ему не сообщают, что после активации iCloud Backup все «нечитаемые» сообщения станут очень даже читаемым. Локального шифрования iCloud не предлагает вовсе. То есть зашифровать данные самостоятельно и отправить их в облако, зная, что компания уже не сможет их прочесть, не выйдет.
Теоретически, получить доступ к пользовательским данным в облаке iCloud может кто угодно, начиная от спецслужб, имеющих решение суда на руках, и заканчивая хакерами, которые могут проникнуть на серверы компании.
Неизвестно, сколько пользователей насчитывается у сервиса iCloud Backup на данный момент. Наиболее «свежие» данные об iCloud датированы 2014 годом. В марте 2014 года специалисты консалтинговой фирмы Asymco подсчитали, что iCloud пользуется 500 млн человек. Так как в апреле 2013 года эта цифра равнялась 300 млн, можно приблизительно подсчитать количество пользователей на сегодня: их число уже приближается к миллиарду, если темпы роста аудитории не замедлились.
Официальных комментариев от компании Apple пока не поступало.
Пользователи, которых не устраивает такое положение вещей, пока могут предпринять следующие шаги:
- Использовать локальные бэкапы через iTunes;
- Отключить iCloud Backup: Settings -> iCloud -> Storage & Backup -> iCloud Backup.










