



Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Специалисты компании «Доктор Веб» проанализировали многофункционального троянца, способного заражать работающие под управлением ОС Linux устройства.

Этот бэкдор имеет широчайший спектр возможностей, среди которых — функции загрузки на инфицированное устройство различных файлов, выполнение операций с файловыми объектами, создание снимков экрана, отслеживание нажатий клавиш и многое другое.

Данная вредоносная программа, добавленная в вирусные базы Dr.Web под именем Linux.BackDoor.Xunpes.1, состоит из дроппера и собственно бэкдора, выполняющего на зараженном устройстве основные шпионские функции.

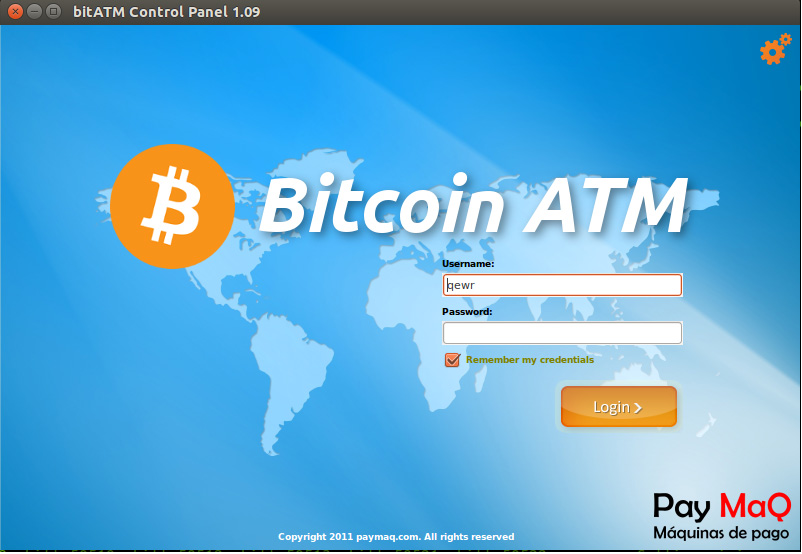
Дроппер написан с использованием открытой среды разработки Lazarus для компилятора Free Pascal и при запуске демонстрирует следующее диалоговое окно, в котором содержится упоминание устройств, предназначенных для выполнения операций с криптовалютой Bitcoin:


В теле данного дроппера в незашифрованном виде хранится второй компонент троянца — бэкдор, который при запуске дроппера сохраняется в папку /tmp/.ltmp/. Именно он выполняет основные вредоносные функции на зараженном устройстве.

Бэкдор, написанный на языке С, при запуске расшифровывает конфигурационный файл с помощью зашитого в его тело ключа. Среди параметров конфигурации этого компонента вредоносной программы — список управляющих серверов и прокси-серверов, используемых в процессе соединения, а также иные данные, необходимые для работы программы. После этого троянец соединяется с управляющим сервером и ожидает поступления команд от злоумышленников, пишет news.drweb.ru.

Всего Linux.BackDoor.Xunpes.1 способен выполнять более 40 команд, среди которых — директива включения функции сохранения нажатий пользователем клавиш (кейлоггинг), загрузки и запуска файла, путь и аргументы которого приходят с удаленного сервера (при этом сам бэкдор завершается), передачи злоумышленникам имен файлов в заданной директории, загрузки на управляющий сервер выбранных файлов, создания, удаления, переименования файлов и папок, создания снимков экрана (скриншотов), выполнения команд bash, а также многие другие.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru