



Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Специалисты компании «Доктор Веб» проанализировали многофункционального троянца, способного заражать работающие под управлением ОС Linux устройства.

Этот бэкдор имеет широчайший спектр возможностей, среди которых — функции загрузки на инфицированное устройство различных файлов, выполнение операций с файловыми объектами, создание снимков экрана, отслеживание нажатий клавиш и многое другое.

Данная вредоносная программа, добавленная в вирусные базы Dr.Web под именем Linux.BackDoor.Xunpes.1, состоит из дроппера и собственно бэкдора, выполняющего на зараженном устройстве основные шпионские функции.

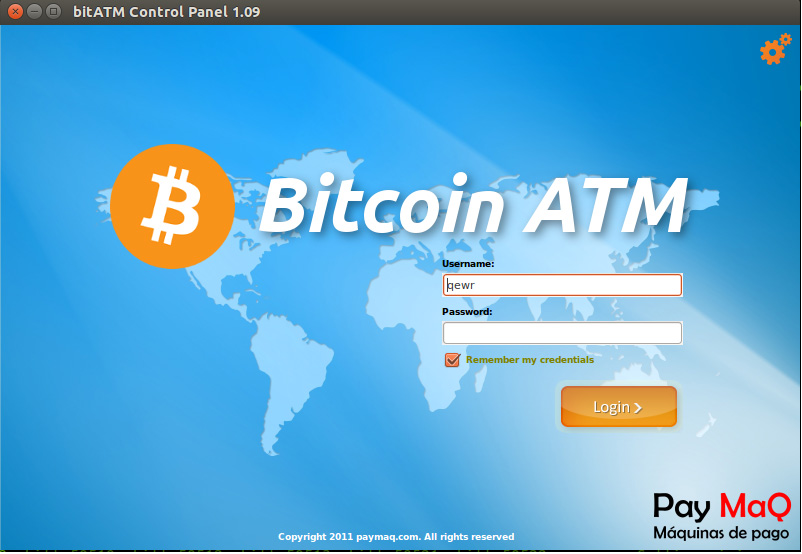
Дроппер написан с использованием открытой среды разработки Lazarus для компилятора Free Pascal и при запуске демонстрирует следующее диалоговое окно, в котором содержится упоминание устройств, предназначенных для выполнения операций с криптовалютой Bitcoin:


В теле данного дроппера в незашифрованном виде хранится второй компонент троянца — бэкдор, который при запуске дроппера сохраняется в папку /tmp/.ltmp/. Именно он выполняет основные вредоносные функции на зараженном устройстве.

Бэкдор, написанный на языке С, при запуске расшифровывает конфигурационный файл с помощью зашитого в его тело ключа. Среди параметров конфигурации этого компонента вредоносной программы — список управляющих серверов и прокси-серверов, используемых в процессе соединения, а также иные данные, необходимые для работы программы. После этого троянец соединяется с управляющим сервером и ожидает поступления команд от злоумышленников, пишет news.drweb.ru.

Всего Linux.BackDoor.Xunpes.1 способен выполнять более 40 команд, среди которых — директива включения функции сохранения нажатий пользователем клавиш (кейлоггинг), загрузки и запуска файла, путь и аргументы которого приходят с удаленного сервера (при этом сам бэкдор завершается), передачи злоумышленникам имен файлов в заданной директории, загрузки на управляющий сервер выбранных файлов, создания, удаления, переименования файлов и папок, создания снимков экрана (скриншотов), выполнения команд bash, а также многие другие.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru