



Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Обнаружен многофункциональный бэкдор для Linux

Специалисты компании «Доктор Веб» проанализировали многофункционального троянца, способного заражать работающие под управлением ОС Linux устройства.

Этот бэкдор имеет широчайший спектр возможностей, среди которых — функции загрузки на инфицированное устройство различных файлов, выполнение операций с файловыми объектами, создание снимков экрана, отслеживание нажатий клавиш и многое другое.

Данная вредоносная программа, добавленная в вирусные базы Dr.Web под именем Linux.BackDoor.Xunpes.1, состоит из дроппера и собственно бэкдора, выполняющего на зараженном устройстве основные шпионские функции.

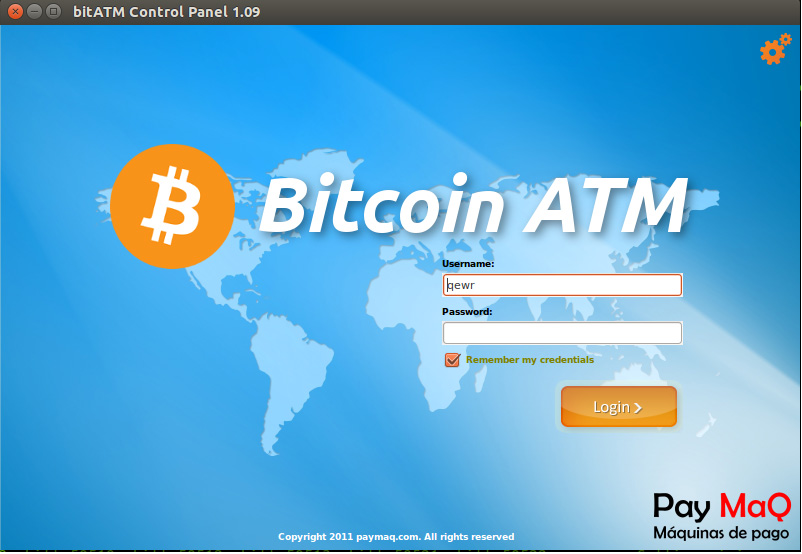
Дроппер написан с использованием открытой среды разработки Lazarus для компилятора Free Pascal и при запуске демонстрирует следующее диалоговое окно, в котором содержится упоминание устройств, предназначенных для выполнения операций с криптовалютой Bitcoin:


В теле данного дроппера в незашифрованном виде хранится второй компонент троянца — бэкдор, который при запуске дроппера сохраняется в папку /tmp/.ltmp/. Именно он выполняет основные вредоносные функции на зараженном устройстве.

Бэкдор, написанный на языке С, при запуске расшифровывает конфигурационный файл с помощью зашитого в его тело ключа. Среди параметров конфигурации этого компонента вредоносной программы — список управляющих серверов и прокси-серверов, используемых в процессе соединения, а также иные данные, необходимые для работы программы. После этого троянец соединяется с управляющим сервером и ожидает поступления команд от злоумышленников, пишет news.drweb.ru.

Всего Linux.BackDoor.Xunpes.1 способен выполнять более 40 команд, среди которых — директива включения функции сохранения нажатий пользователем клавиш (кейлоггинг), загрузки и запуска файла, путь и аргументы которого приходят с удаленного сервера (при этом сам бэкдор завершается), передачи злоумышленникам имен файлов в заданной директории, загрузки на управляющий сервер выбранных файлов, создания, удаления, переименования файлов и папок, создания снимков экрана (скриншотов), выполнения команд bash, а также многие другие.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru