



С кибершпионажем поборется техника на базе "Эльбрус"

С кибершпионажем поборется техника на базе "Эльбрус"

С кибершпионажем поборется техника на базе "Эльбрус"

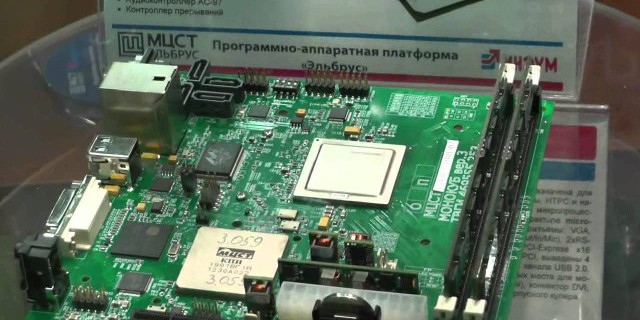
Объединенная приборостроительная корпорация (ОПК) начала разработку вычислительной техники на базе нового российского 8-ядерного микропроцессора "Эльбрус-8С". Оборудование на основе российского чипа придет на замену зарубежным образцам, которые не гарантируют пользователям отсутствие "шпионских закладок" и защиту от утечек информации. 


Новое поколение чипов базируется на современном 28-нм техпроцессе. Чип представляет собой полностью российскую разработку: архитектура, схемотехника и топология спроектированы специалистами ИНЭУМ и компании МЦСТ, пишет vestifinance.ru. 

Процессор содержит восемь ядер с улучшенной 64-разрядной архитектурой "Эльбрус" третьего поколения. Объем кеш-памяти второго и третьего уровней составляет соответственно 4 и 16 Мбайт, тактовая частота — 1,3 ГГц. Заявленная производительность достигает 250 гигафлопсов (миллиардов операций с плавающей запятой в секунду).


На базе процессора будут созданы рабочие компьютерные станции, ноутбуки, сервера. Разработки в составе корпорации ведет Институт электронных управляющим машин (ИНЭУМ) имени И.С.Брука.

"Мы создаем технику для государства и стратегических отраслей, где остро стоят проблемы защиты данных и ухода от небезопасных зарубежных решений, - комментирует директор департамента инновационного развития "Объединенной приборостроительной корпорации" Александр Калинин. - Микропроцессор – это мозг вычислительных устройств, который в наших доверенных системах наряду со схемотехникой и ПО должен быть российским. Такое сочетание гарантирует отсутствие в аппаратуре "закладок" и возможностей для "утечек". Новая генерация "Эльбрусов" позволяет решать эти задачи на качественно новом техническом уровне".

По сравнению с предшественниками пиковая производительность нового российского оборудования вырастет в 3-5 раз, пропускная способность каналов ввода-вывода - в 8 раз. Помимо создания традиционных вычислительных комплексов прорабатываются и более масштабные проекты. В частности, производительность серверов на базе "Эльбрус-8С" позволит в ближайшей перспективе приступить к практическому построению на их основе суперкомпьютера.

В настоящий момент на рынок поставляется техника на базе микропроцессоров "Эльбрус" предыдущих поколений. В частности, в прошлом году корпорация передала федеральным органам исполнительной власти РФ первую партию серверов на основе "Эльбрус-4С". 

Кроме того, в 2015 г. по заказу Федеральной службы охраны (ФСО) России на базе "Эльбруса" был создан комплекс технических средств, которые свяжут в единую защищенную сеть каналы шифрованной документальной связи стран СНГ и России.

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru