



В менеджере паролей LastPass снова нашли серьезную уязвимость

В менеджере паролей LastPass снова нашли серьезную уязвимость

В менеджере паролей LastPass снова нашли серьезную уязвимость

Хотя LastPass пользуется немалой популярностью, сообщения о его проблемах с безопасностью в последнее время появляются часто. Так, в конце ноября прошлого года в LastPass уже обнаруживали целый ряд багов, а еще раньше, летом 2015, менеджер паролей подвергся атаке хакеров.

Теперь независимый исследователь Шон Кессиди (Sean Cassidy) обнаружил, что LastPass уязвим перед простейшими фишинговыми атаками, из-за которых мастер-пароль пользователя может быть скомпрометирован.

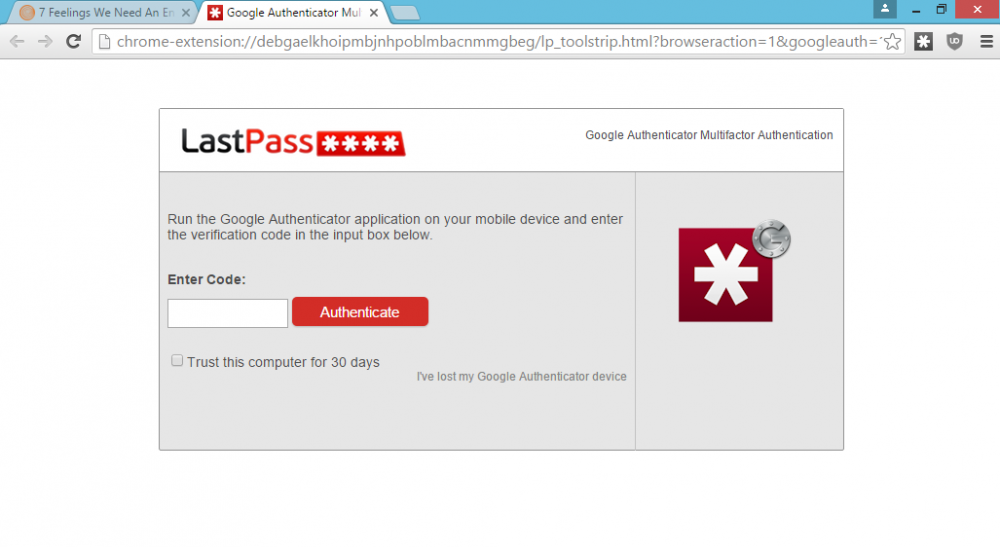
Кессиди заметил, что если сессия LastPass истекает, пока пользователь бродит в интернете, менеджер выводит соответственное предупреждение, встраивая его прямо в контент веб-страницы. Окно ввода логина и пароля, а так же кода двухфакторной аутентификации, если она включена, отображаются аналогичным образом. С точки зрения безопасности, это огромный просчет: подобное решение делает пользователей уязвимыми перед различными веб-инъекциями, — от таких хитрых фишинговых атак часто страдают пользователи онлайн-банков.


Исследователь создал инструмент, при помощи которого можно автоматизировать простейшую фишинговую атаку и собирать пароли пользователей LastPass (как от самой программы, так и содержащиеся внутри хранилища). Тулзу Кессиди иронично назвал LostPass.

Единственное, что нужно будет сделать атакующему – заманить жертву на легитимный сайт, содержащий XSS-уязвимость. LostPass использует уязвимость сайта, чтобы обнаружить на компьютере жертвы установку LastPass, разлогинит её, применив известный CSRF-баг, а затем отобразит фальшивое уведомление о том, что требуется заново ввести логин и пароль. Учетные данные жертвы попадут в руки злоумышленника, как только доверчивый пользователь повторно введет их в фальшивом окне, пишет xakep.ru.

Казалось бы, двухфакторная аутентификация должна обезопасить пользователей. Однако атакующий может использовать украденные учетные данные против LastPass API, может верифицировать их и даже может запросить у пользователя код двухфакторной аутентификации. Если проделать все в нужном порядке, злоумышленник узнает не только мастер-пароль жертвы, но и получит доступ к хранилищу паролей, вместе со всем его содержимым.

Кессиди пишет, что пока атака работает только против пользователей браузера Chrome. Плюс злоумышленники могут зарегистрировать домен вида chrome-extensions.pw, который похож на настоящий центр управления расширениями в браузере Google. Firefox и прочие браузеры используют другой механизм для вывода всплывающих уведомлений LastPass. Впрочем, исследователь работает над «поддержкой» Firefox для своего инструмента.

Разработчики менеджера паролей уже знают о проблеме. Кессиди связался с ними в ноябре 2015 года. Ознакомившись с его изысканиями, компания сделала вывод, что «это не уязвимость, а фишинговая атака». Тем не менее, разработчики попытались переделать механизм вывода уведомлений об истекшей сессии. Согласно отчету Кессиди, безрезультатно – новая методика по-прежнему базируется на веб-инъекциях, а пользователи уязвимы для атак.

Чтобы не стать жертвой такой атаки, исследователь рекомендует пользователям LastPass никогда не вводить учетные данные для менеджера паролей через браузер, вместо этого используя приложение. Также Кессиди отмечает, что ограничение по IP, доступное в платной версии LastPass, в данном случае надежнее двухфакторной аутентификации.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru