



Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Компания Cisco сообщает, что ее Jabber-клиент для Windows содержит серьезную уязвимость. Используя брешь, атакующие могут произвести даунгрейд настроек STARTTLS, принудительно перевести общение в формат простого текста, скомпрометировать личные разговоры пользователей и похитить учетные данные.

Уязвимость обнаружили специалисты компании Synacktiv, проблеме был присвоен идентификатор CVE-2015-6409.

Проблема коснулась Jabber-клиента Cisco для Windows, который широко применяется в корпоративном сегменте.  Уязвимы Cisco Jabber для Windows, Cisco Jabber для iPhone и iPad, а также клиент для Android, то есть версии клиента 9.x, 10.6.x, 11.0.x и 11.1.x.

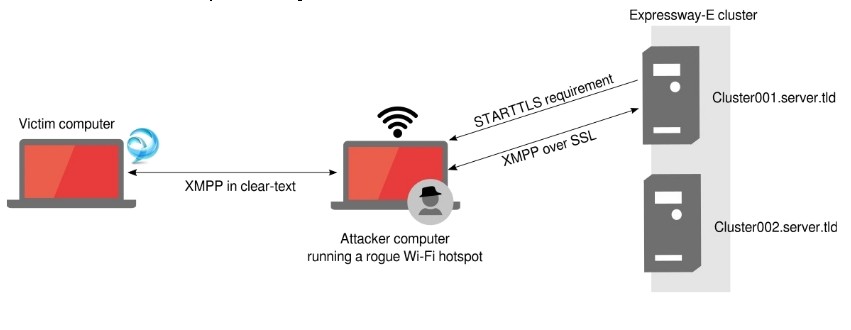
Согласно данным Synacktiv, злоумышленник может осуществить простейшую атаку man-in-the-middle, поместив себя между клиентом и сервером. Используя брешь в клиенте, приложение можно обмануть и заставить его поделиться конфиденциальной информацией. Исследователи пишут, что теоретически атакующий способен перехватить логин и пароль жертвы, ее разговоры и передаваемые файлы. Кроме того, злоумышленник может вообще подменить сообщения прошедшие «контрольную» MitM-точку, передает xakep.ru.


cisco-jabber-implementation-flawed-exposes-users-to-mitm-attacks-498412-2


Подобная атака возможна благодаря тому, что клиент не перепроверяет, было бы соединение с сервером установлено с использованием TLS. То есть злоумышленники могут скомпрометировать хотспот Wi-Fi, к которому подключается пользователь, и обвести клиент вокруг пальца.

Исследователи также опубликовали proof-of-concept эксплоита.

Компания Cisco выпустила исправление, представив клиент версии 1.0. Патча или возможности обойти проблему для текущих версий клиента не существует, так что всем пользователям рекомендуется обновиться.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru