



Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Компания Cisco сообщает, что ее Jabber-клиент для Windows содержит серьезную уязвимость. Используя брешь, атакующие могут произвести даунгрейд настроек STARTTLS, принудительно перевести общение в формат простого текста, скомпрометировать личные разговоры пользователей и похитить учетные данные.

Уязвимость обнаружили специалисты компании Synacktiv, проблеме был присвоен идентификатор CVE-2015-6409.

Проблема коснулась Jabber-клиента Cisco для Windows, который широко применяется в корпоративном сегменте.  Уязвимы Cisco Jabber для Windows, Cisco Jabber для iPhone и iPad, а также клиент для Android, то есть версии клиента 9.x, 10.6.x, 11.0.x и 11.1.x.

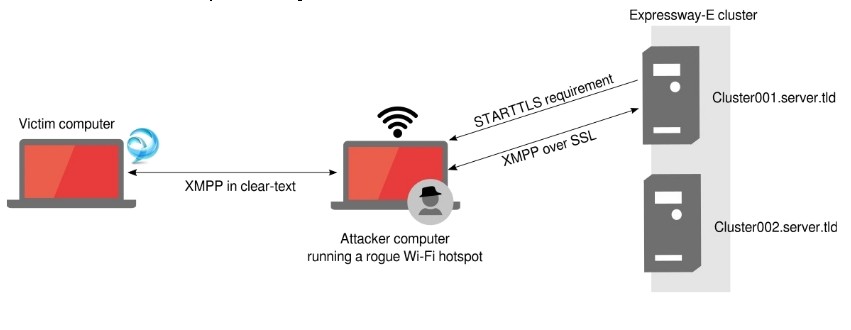
Согласно данным Synacktiv, злоумышленник может осуществить простейшую атаку man-in-the-middle, поместив себя между клиентом и сервером. Используя брешь в клиенте, приложение можно обмануть и заставить его поделиться конфиденциальной информацией. Исследователи пишут, что теоретически атакующий способен перехватить логин и пароль жертвы, ее разговоры и передаваемые файлы. Кроме того, злоумышленник может вообще подменить сообщения прошедшие «контрольную» MitM-точку, передает xakep.ru.


cisco-jabber-implementation-flawed-exposes-users-to-mitm-attacks-498412-2


Подобная атака возможна благодаря тому, что клиент не перепроверяет, было бы соединение с сервером установлено с использованием TLS. То есть злоумышленники могут скомпрометировать хотспот Wi-Fi, к которому подключается пользователь, и обвести клиент вокруг пальца.

Исследователи также опубликовали proof-of-concept эксплоита.

Компания Cisco выпустила исправление, представив клиент версии 1.0. Патча или возможности обойти проблему для текущих версий клиента не существует, так что всем пользователям рекомендуется обновиться.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru