


Утечка данных поставила карьеру депутата под угрозу

Утечка данных поставила карьеру депутата под угрозу

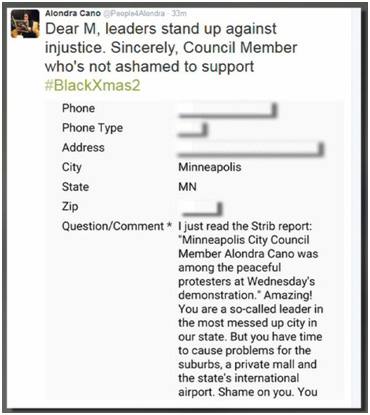
Депутат городского собрания Миннеаполиса (Миннесота, США) Алондра Кано (Alondra Cano) опубликовала в своем твиттере несколько сообщений от избирателей с указанием их персональных данных, после чего столкнулась с угрозами в свой адрес, сообщает портал minnesota.cbslocal.com.

Г-жа Кано недавно раскритиковала избирателей за то, что они не поддержали ее участие в кампании Black Lives Matter в защиту прав темнокожих американцев. В ответ на эту критику избиратели обратились к депутату за разъяснениями через форму на официальном сайте городской администрации. Именно эти обращения с указанием телефонных номеров, адресов и имен избирателей и были опубликованы, сообщает infowatch.ru.


Избиратели уверены, публичное раскрытие персональных данных не способствует открытости в отношениях власти и общества. Те, кто не согласен с позицией властей, более не смогут открыто выразить свое мнение через форму обратной связи, опасаясь компрометации данных.

Некоторые жители Миннеаполиса считают, что поступок г-жи Кано может стоить ей политической карьеры. Помимо публикаций персональных данных, со стороны депутата прозвучали публичные обвинения в расизме в адрес некоторых жителей. Председатель городского собрания пообещала, что комитет по этике проведет собственное расследование и выяснит степень вины депутата.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru