


Утечка данных поставила карьеру депутата под угрозу

Утечка данных поставила карьеру депутата под угрозу

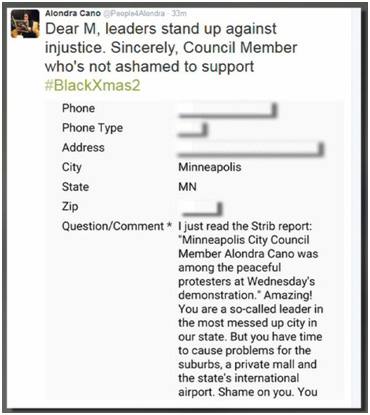
Депутат городского собрания Миннеаполиса (Миннесота, США) Алондра Кано (Alondra Cano) опубликовала в своем твиттере несколько сообщений от избирателей с указанием их персональных данных, после чего столкнулась с угрозами в свой адрес, сообщает портал minnesota.cbslocal.com.

Г-жа Кано недавно раскритиковала избирателей за то, что они не поддержали ее участие в кампании Black Lives Matter в защиту прав темнокожих американцев. В ответ на эту критику избиратели обратились к депутату за разъяснениями через форму на официальном сайте городской администрации. Именно эти обращения с указанием телефонных номеров, адресов и имен избирателей и были опубликованы, сообщает infowatch.ru.


Избиратели уверены, публичное раскрытие персональных данных не способствует открытости в отношениях власти и общества. Те, кто не согласен с позицией властей, более не смогут открыто выразить свое мнение через форму обратной связи, опасаясь компрометации данных.

Некоторые жители Миннеаполиса считают, что поступок г-жи Кано может стоить ей политической карьеры. Помимо публикаций персональных данных, со стороны депутата прозвучали публичные обвинения в расизме в адрес некоторых жителей. Председатель городского собрания пообещала, что комитет по этике проведет собственное расследование и выяснит степень вины депутата.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru