


Публикация телефонного номера в соцсетях чревато проблемами

Публикация телефонного номера в соцсетях чревато проблемами

Многие российские пользователи страдают от назойливых рекламных и фишинговых SMS-сообщений. Существует распространенное мнение, что злоумышленники покупают готовые «слитые» базы, но на самом деле часто спамеры и фишеры выуживают номера из открытых профилей в социальных сетях.

После чего сводят их в единую базу с помощью вполне легальных программ.

Например, в этом году «Лаборатория Касперского» помогла правоохранительным органам пресечь деятельность российской кибергруппировки, кравшей деньги со счетов пользователей онлайн-банкинга путем рассылки SMS с банковским троянцем. Источником базы мобильных номеров стали открытые аккаунты в социальной сети «Вконтакте»: злоумышленники собрали данные с помощью специальной программы-парсера.

Российские киберкриминальные форумы пестрят предложениями о продаже или аренде инструментов для сбора данных в популярных социальных сетях. Такие программы умеют собирать и структурировать всю ценную информацию о пользователе, включая его имя и фамилию, все опубликованные контактные данные и настройки профиля, а не только номера мобильных телефонов. Обладание этой информацией дает злоумышленникам немало возможностей для мошенничества. Имея в своем распоряжении подобную базу, они могут, например, рассылать рекламный и вредоносный спам, похищать деньги через платные SMS-сервисы, подделывать SIM-карты и многое другое.


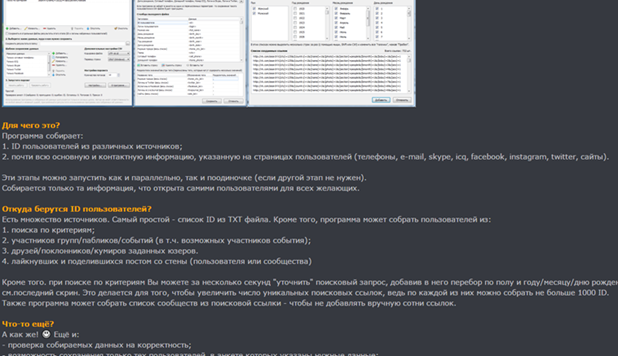
Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме

Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме


«Мы с тревогой отмечаем, что пользователи пренебрегают простейшими правилами безопасности и продолжают выкладывать в Сеть такую информацию о себе, которая ни в коем случае не должна попасть в чужие руки. Для злоумышленников может оказаться полезным все, что вы публикуете в Сети. Особенно сильно могут пострадать пользователи мобильных банковских услуг. Если номер вашего мобильного телефона находится в открытом доступе, удалите его оттуда как можно скорее. Это поможет затруднить самые простые способы кражи ваших денег. Кроме того, мы настоятельно рекомендуем запретить установку приложений из сторонних источников на Android-устройстве, используемом для мобильного банкинга, определить лимиты на списание денежных средств в банковском аккаунте, отключить возможность отправки SMS на Premium-номера и поставить надежное защитное решение, способное предотвратить заражение устройства», — советует Руслан Стоянов, руководитель отдела расследования компьютерных инцидентов «Лаборатории Касперского».

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru