


Публикация телефонного номера в соцсетях чревато проблемами

Публикация телефонного номера в соцсетях чревато проблемами

Многие российские пользователи страдают от назойливых рекламных и фишинговых SMS-сообщений. Существует распространенное мнение, что злоумышленники покупают готовые «слитые» базы, но на самом деле часто спамеры и фишеры выуживают номера из открытых профилей в социальных сетях.

После чего сводят их в единую базу с помощью вполне легальных программ.

Например, в этом году «Лаборатория Касперского» помогла правоохранительным органам пресечь деятельность российской кибергруппировки, кравшей деньги со счетов пользователей онлайн-банкинга путем рассылки SMS с банковским троянцем. Источником базы мобильных номеров стали открытые аккаунты в социальной сети «Вконтакте»: злоумышленники собрали данные с помощью специальной программы-парсера.

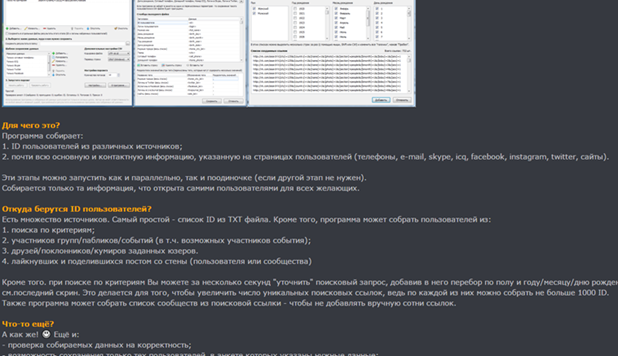
Российские киберкриминальные форумы пестрят предложениями о продаже или аренде инструментов для сбора данных в популярных социальных сетях. Такие программы умеют собирать и структурировать всю ценную информацию о пользователе, включая его имя и фамилию, все опубликованные контактные данные и настройки профиля, а не только номера мобильных телефонов. Обладание этой информацией дает злоумышленникам немало возможностей для мошенничества. Имея в своем распоряжении подобную базу, они могут, например, рассылать рекламный и вредоносный спам, похищать деньги через платные SMS-сервисы, подделывать SIM-карты и многое другое.


Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме

Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме


«Мы с тревогой отмечаем, что пользователи пренебрегают простейшими правилами безопасности и продолжают выкладывать в Сеть такую информацию о себе, которая ни в коем случае не должна попасть в чужие руки. Для злоумышленников может оказаться полезным все, что вы публикуете в Сети. Особенно сильно могут пострадать пользователи мобильных банковских услуг. Если номер вашего мобильного телефона находится в открытом доступе, удалите его оттуда как можно скорее. Это поможет затруднить самые простые способы кражи ваших денег. Кроме того, мы настоятельно рекомендуем запретить установку приложений из сторонних источников на Android-устройстве, используемом для мобильного банкинга, определить лимиты на списание денежных средств в банковском аккаунте, отключить возможность отправки SMS на Premium-номера и поставить надежное защитное решение, способное предотвратить заражение устройства», — советует Руслан Стоянов, руководитель отдела расследования компьютерных инцидентов «Лаборатории Касперского».

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru