


Публикация телефонного номера в соцсетях чревато проблемами

Публикация телефонного номера в соцсетях чревато проблемами

Многие российские пользователи страдают от назойливых рекламных и фишинговых SMS-сообщений. Существует распространенное мнение, что злоумышленники покупают готовые «слитые» базы, но на самом деле часто спамеры и фишеры выуживают номера из открытых профилей в социальных сетях.

После чего сводят их в единую базу с помощью вполне легальных программ.

Например, в этом году «Лаборатория Касперского» помогла правоохранительным органам пресечь деятельность российской кибергруппировки, кравшей деньги со счетов пользователей онлайн-банкинга путем рассылки SMS с банковским троянцем. Источником базы мобильных номеров стали открытые аккаунты в социальной сети «Вконтакте»: злоумышленники собрали данные с помощью специальной программы-парсера.

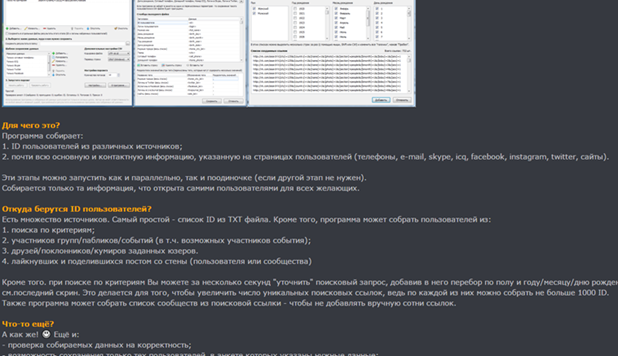
Российские киберкриминальные форумы пестрят предложениями о продаже или аренде инструментов для сбора данных в популярных социальных сетях. Такие программы умеют собирать и структурировать всю ценную информацию о пользователе, включая его имя и фамилию, все опубликованные контактные данные и настройки профиля, а не только номера мобильных телефонов. Обладание этой информацией дает злоумышленникам немало возможностей для мошенничества. Имея в своем распоряжении подобную базу, они могут, например, рассылать рекламный и вредоносный спам, похищать деньги через платные SMS-сервисы, подделывать SIM-карты и многое другое.


Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме

Объявление о продаже приложения для массового сбора данных пользователей социальных сетей, размещенное на популярном российском открытом хакерском форуме


«Мы с тревогой отмечаем, что пользователи пренебрегают простейшими правилами безопасности и продолжают выкладывать в Сеть такую информацию о себе, которая ни в коем случае не должна попасть в чужие руки. Для злоумышленников может оказаться полезным все, что вы публикуете в Сети. Особенно сильно могут пострадать пользователи мобильных банковских услуг. Если номер вашего мобильного телефона находится в открытом доступе, удалите его оттуда как можно скорее. Это поможет затруднить самые простые способы кражи ваших денег. Кроме того, мы настоятельно рекомендуем запретить установку приложений из сторонних источников на Android-устройстве, используемом для мобильного банкинга, определить лимиты на списание денежных средств в банковском аккаунте, отключить возможность отправки SMS на Premium-номера и поставить надежное защитное решение, способное предотвратить заражение устройства», — советует Руслан Стоянов, руководитель отдела расследования компьютерных инцидентов «Лаборатории Касперского».

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru