


ЛК предупреждает клиентов служб доставки о волне мошеннических писем

ЛК предупреждает клиентов служб доставки о волне мошеннических писем

С приближением новогодних праздников традиционно повышается спрос на услуги доставки, что активно используют в своих целях злоумышленники. Специалисты «Лаборатории Касперского» наблюдают рост мошеннических рассылок, маскирующихся под сообщения крупных известных курьерских компаний, таких как DHL и FedEx. 

Злоумышленникам играет на руку наличие таких удобных сервисов, как уведомления по электронной почте и система трекинга посылок. Они имитируют сообщения от этих сервисов, чтобы убедить доверчивых пользователей скачать вредоносную программу или ввести конфиденциальные данные на поддельном сайте, искусно выдающем себя за настоящий.


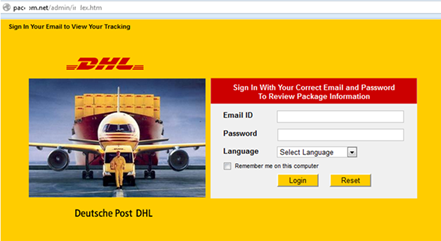
Пример фишингового сайта, на который попадает пользователь, переходящий по ссылке из мошеннического письма


Фишинговые письма очень похожи на реальные уведомления, поскольку в них моделируются типовые ситуации. Например, в одной из обнаруженных «Лабораторией Касперского» рассылок адресата просили заполнить и подписать форму доставки для получения посылки. К письму был прикреплен документ, на деле являющийся вредоносной программой. В другой рассылке сообщалось, что посылка уже якобы находится в офисе, но не может быть доставлена курьером, поскольку адрес написан неразборчиво. Получателя просили в течение 48 часов перейти по ссылке, ведущей на фишинговый сайт, и ввести номер посылки на странице трекинга, иначе она будет возвращена обратно. Это излюбленный прием мошенников — они стремятся убедить пользователя, что ответить на письмо нужно срочно, разными способами пытаются напугать его и заставить немедленно среагировать так, как это выгодно им.

«Чтобы не распрощаться в предпраздничной суете с важными данными, не теряйте бдительность. Мы рекомендуем доверить свое устройство надежному антивирусному ПО с защитой от фишинга, но нужно помнить также об элементарных правилах безопасности. Не стоит переходить по ссылкам в сообщениях из электронной почты, лучше вручную набрать адрес нужного сайта в браузере и внимательно проверить адресную строку страницы ввода конфиденциальных данных. Если что-то в адресе или оформлении сайта кажется подозрительным, стоит хорошо подумать, вводить ли на нем личную информацию», — предостерегает Андрей Костин, старший контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru