



Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Одноклассники опять под ударом! Такие среды Web 2.0 как Одноклассники, являясь популярной рекламной площадкой, одновременно используются теневыми участниками рекламного рынка, которые не собираются платить деньги ООО «Одноклассники» за размещение.

Их подход прост. К посетителю сайта Одноклассники заходит «гость», который просто ставит хорошую оценку фотографии или предпринимает какое-либо другое ненавязчивое действие, привлекающее внимание посетителя. При просмотре странички «гостя» пользователь знакомиться с рекламируемым ресурсом, который может быть размещен в картинке или в описании.

Однако у этой схемы есть уязвимое место - активность программы-робота, который обходит посетителей сайта Odnoklassniki.ru, ведь ему нужно зарегистрироваться, а сайт Одноклассники защищается от автоматизированных регистраций, предлагая пользователю ввести буквы отображенный на зашумленной картинке (т.н. CAPTCHA).

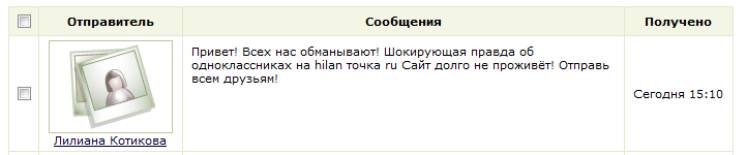
Теперь технология рекламы в Одноклассниках получила развитие - сами посетители сайта Одноклассники помогают «серым» рекламщикам, вводя заветные буквенные комбинации и помогая программам-роботам регистрироваться и размещать картинки! Новая схема заключается в том, что посетителям приходит сообщение (от программы-робота) о том, что есть некая страшная правда о сайте Одноклассники:

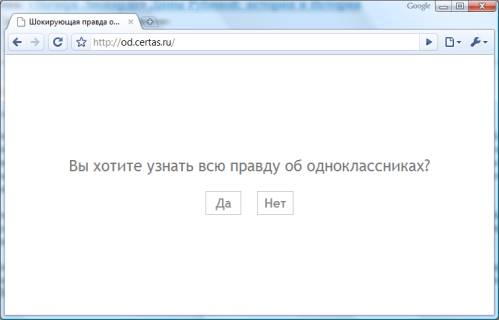
Если пользователь перейдет на предложенный сайт, то ему представится следующая картинка:

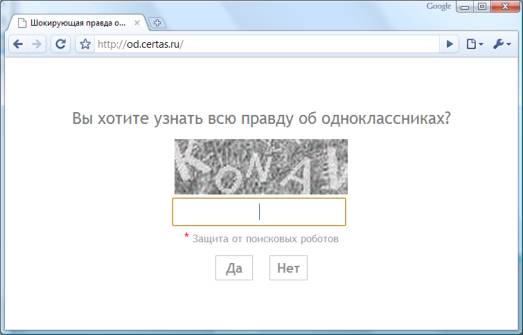
После того, как посетитель соглашается «узнать всю правду от одноклассниках», ему предлагают ввести буквы, которые он видит на зашумленной картинке:


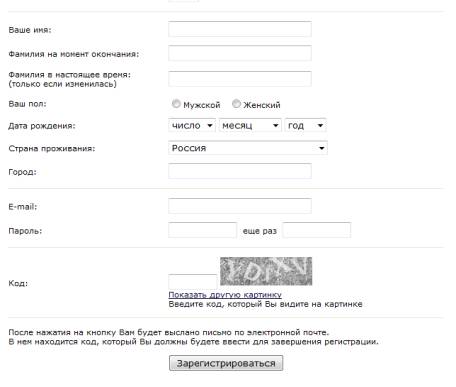
Если пользователь введет указанные цифры, то сайт злоумышленников сообщит, что «Код указан неверно» и предложит еще одну картинку. А в этот момент введенные буквы уже используются программой-роботом для регистрации на сайте Одноклассники. Вот форма регистрации:

Обратите внимание на схожесть зашумленных картинок!

Пользователь никогда не сможет «узнать всю правду об одноклассниках». А она заключается в том, что на этом сайте паразитируют нечистоплотные рекламщики, и чем дольше пользователь будет вводить буковки с картинки, тем больше рекламы они смогут разослать.

Как отразит эту напасть сайт Одноклассники - сказать сложно. Главное, что пользователи, которые послушно вводят буковки с картинок, ничем не рискуют, а только повышают процент рекламных сообщений, с которыми придется столкнуться при последующих посещениях сайта.

Комментируя инцидент, руководитель Центра Компетенции Trend Micro в России Михаил Кондрашин, сказал: "Сетевые злоумышленники уже давно не те хулиганы, которыми были несоклько лет назад. Сейчас это серьезный криминальный бизнес и самое неприятное то, что услугами этого бизнеса в массе своей пользуются обычные "легальные" компании, которые не слишком разборчивы в средствах продвижения своих продуктов и услуг".

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru