



Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Одноклассники опять под ударом! Такие среды Web 2.0 как Одноклассники, являясь популярной рекламной площадкой, одновременно используются теневыми участниками рекламного рынка, которые не собираются платить деньги ООО «Одноклассники» за размещение.

Их подход прост. К посетителю сайта Одноклассники заходит «гость», который просто ставит хорошую оценку фотографии или предпринимает какое-либо другое ненавязчивое действие, привлекающее внимание посетителя. При просмотре странички «гостя» пользователь знакомиться с рекламируемым ресурсом, который может быть размещен в картинке или в описании.

Однако у этой схемы есть уязвимое место - активность программы-робота, который обходит посетителей сайта Odnoklassniki.ru, ведь ему нужно зарегистрироваться, а сайт Одноклассники защищается от автоматизированных регистраций, предлагая пользователю ввести буквы отображенный на зашумленной картинке (т.н. CAPTCHA).

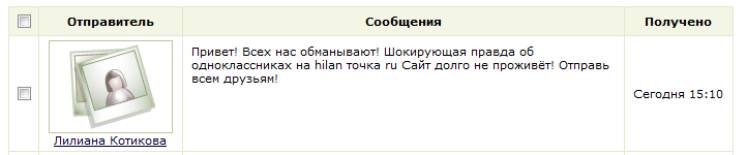
Теперь технология рекламы в Одноклассниках получила развитие - сами посетители сайта Одноклассники помогают «серым» рекламщикам, вводя заветные буквенные комбинации и помогая программам-роботам регистрироваться и размещать картинки! Новая схема заключается в том, что посетителям приходит сообщение (от программы-робота) о том, что есть некая страшная правда о сайте Одноклассники:

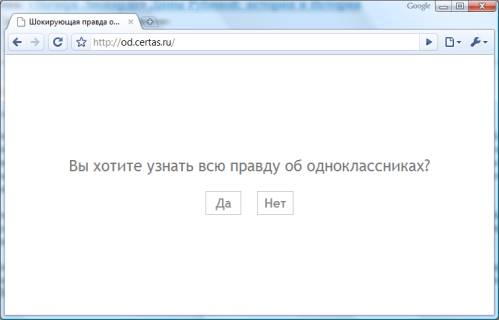
Если пользователь перейдет на предложенный сайт, то ему представится следующая картинка:

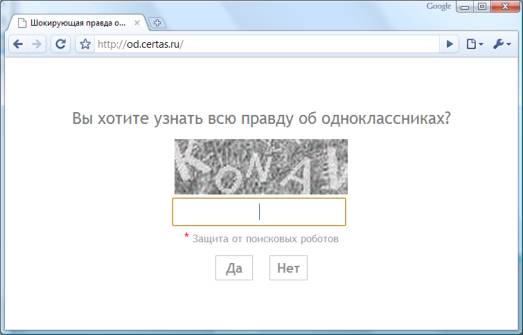
После того, как посетитель соглашается «узнать всю правду от одноклассниках», ему предлагают ввести буквы, которые он видит на зашумленной картинке:


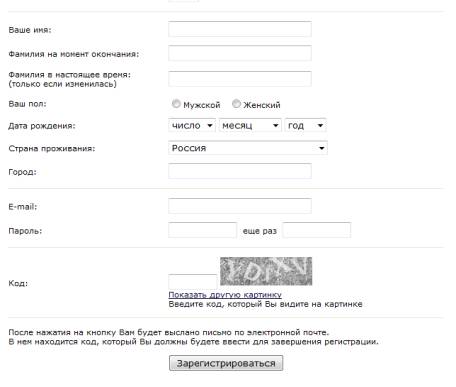
Если пользователь введет указанные цифры, то сайт злоумышленников сообщит, что «Код указан неверно» и предложит еще одну картинку. А в этот момент введенные буквы уже используются программой-роботом для регистрации на сайте Одноклассники. Вот форма регистрации:

Обратите внимание на схожесть зашумленных картинок!

Пользователь никогда не сможет «узнать всю правду об одноклассниках». А она заключается в том, что на этом сайте паразитируют нечистоплотные рекламщики, и чем дольше пользователь будет вводить буковки с картинки, тем больше рекламы они смогут разослать.

Как отразит эту напасть сайт Одноклассники - сказать сложно. Главное, что пользователи, которые послушно вводят буковки с картинок, ничем не рискуют, а только повышают процент рекламных сообщений, с которыми придется столкнуться при последующих посещениях сайта.

Комментируя инцидент, руководитель Центра Компетенции Trend Micro в России Михаил Кондрашин, сказал: "Сетевые злоумышленники уже давно не те хулиганы, которыми были несоклько лет назад. Сейчас это серьезный криминальный бизнес и самое неприятное то, что услугами этого бизнеса в массе своей пользуются обычные "легальные" компании, которые не слишком разборчивы в средствах продвижения своих продуктов и услуг".

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru