



Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Злоумышленники используют посетителей Одноклассников, как бесплатную рабочую силу

Одноклассники опять под ударом! Такие среды Web 2.0 как Одноклассники, являясь популярной рекламной площадкой, одновременно используются теневыми участниками рекламного рынка, которые не собираются платить деньги ООО «Одноклассники» за размещение.

Их подход прост. К посетителю сайта Одноклассники заходит «гость», который просто ставит хорошую оценку фотографии или предпринимает какое-либо другое ненавязчивое действие, привлекающее внимание посетителя. При просмотре странички «гостя» пользователь знакомиться с рекламируемым ресурсом, который может быть размещен в картинке или в описании.

Однако у этой схемы есть уязвимое место - активность программы-робота, который обходит посетителей сайта Odnoklassniki.ru, ведь ему нужно зарегистрироваться, а сайт Одноклассники защищается от автоматизированных регистраций, предлагая пользователю ввести буквы отображенный на зашумленной картинке (т.н. CAPTCHA).

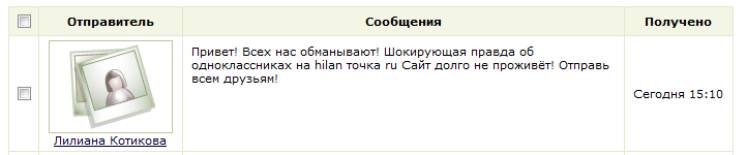
Теперь технология рекламы в Одноклассниках получила развитие - сами посетители сайта Одноклассники помогают «серым» рекламщикам, вводя заветные буквенные комбинации и помогая программам-роботам регистрироваться и размещать картинки! Новая схема заключается в том, что посетителям приходит сообщение (от программы-робота) о том, что есть некая страшная правда о сайте Одноклассники:

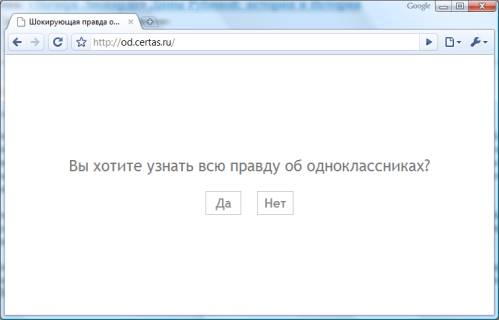
Если пользователь перейдет на предложенный сайт, то ему представится следующая картинка:

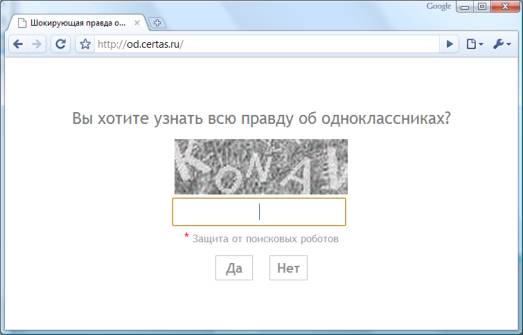
После того, как посетитель соглашается «узнать всю правду от одноклассниках», ему предлагают ввести буквы, которые он видит на зашумленной картинке:


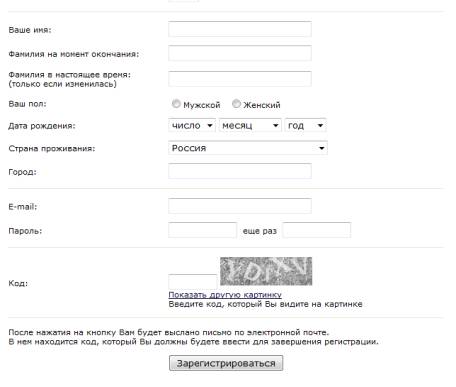
Если пользователь введет указанные цифры, то сайт злоумышленников сообщит, что «Код указан неверно» и предложит еще одну картинку. А в этот момент введенные буквы уже используются программой-роботом для регистрации на сайте Одноклассники. Вот форма регистрации:

Обратите внимание на схожесть зашумленных картинок!

Пользователь никогда не сможет «узнать всю правду об одноклассниках». А она заключается в том, что на этом сайте паразитируют нечистоплотные рекламщики, и чем дольше пользователь будет вводить буковки с картинки, тем больше рекламы они смогут разослать.

Как отразит эту напасть сайт Одноклассники - сказать сложно. Главное, что пользователи, которые послушно вводят буковки с картинок, ничем не рискуют, а только повышают процент рекламных сообщений, с которыми придется столкнуться при последующих посещениях сайта.

Комментируя инцидент, руководитель Центра Компетенции Trend Micro в России Михаил Кондрашин, сказал: "Сетевые злоумышленники уже давно не те хулиганы, которыми были несоклько лет назад. Сейчас это серьезный криминальный бизнес и самое неприятное то, что услугами этого бизнеса в массе своей пользуются обычные "легальные" компании, которые не слишком разборчивы в средствах продвижения своих продуктов и услуг".

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru