


Новый троян атакует пользователей "Вконтакте"

Новый троян атакует пользователей "Вконтакте"

На прошлой неделе через социальную сеть "ВКонтакте" под видом нового приложения, изменяющего тему оформления персональной странички, начал распространяться троян, модифицирующий на зараженном компьютере файл hosts ОС Widows.

Чтобы при открытии файла hosts данные, добавленные троянцем, не были видны сразу, они записаны в конец файла после пустой незаполненной области, получившейся в результате перевода строк. В измененном файле hosts прописано около 100 наиболее популярных у российских пользователей сайтов.

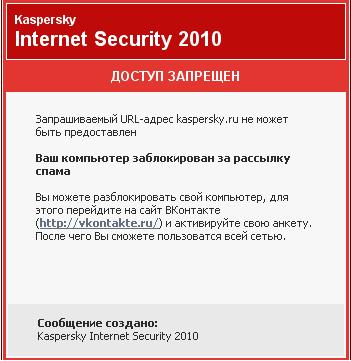
При попытке пользователя зараженного компьютера выйти на любой из этих сайтов (кроме vkontakte.ru), он перенаправляется на сервер, который выводит в браузере следующее сообщение, оформленное в стиле Web-антивируса Лаборатории Касперского:

При попытке пользователя зайти на сайт vkontakte.ru, он перенаправляется на фальшивую главную страницу социальной сети. Расположена она на том же сервере, который выдает фальшивое сообщение антивируса Касперскогго. Введенные логин и пароль отправляются злоумышленникам, после чего сервер возвращает информацию о якобы заблокированной странице пользователя — в связи с рассылкой с данного компьютера спам-сообщений. Для предоставления доступа к сайту пользователю предлагается отправить SMS на короткий номер.

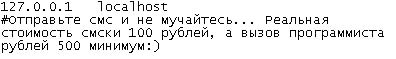
Многие пострадавшие пытаются самостоятельно справиться с проблемой и ищут помощи на форумах, где им советуют в первую очередь найти и проверить файл hosts. Этот файл троянец делает скрытым, но в той же папке создает файл hosts.txt, видимый пользователям. Текст, который в нем содержится, мошенники явно адресовали своим жертвам:

Если пользователь попадется на удочку мошенников и отправит платную SMS (цена которой, по свидетельству пострадавших, превышает указанные 100 руб.), полученный им код активации никак не изменит ситуацию: hosts файл на компьютерах жертв невозможно вернуть к исходному состоянию со стороны сервера.

Данный троян детектируется "Лабораторией Касперского" как Trojan.Win32.Qhost.ncw и представляет собой .NET-приложение.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru