


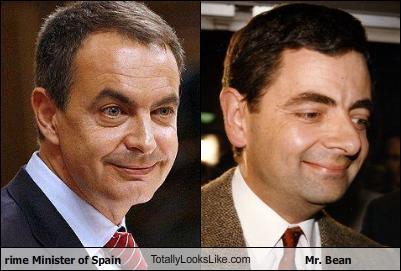

Хакеры заменили премьера Испании на мистера Бина

Хакеры заменили премьера Испании на мистера Бина

...

 Из-за уязвимости в системе безопасности сайта, посвященного испанскому председательству в
Евросоюзе, в понедельник на нем появилась фотография комического
персонажа Мистера Бина. Испания заняла ротационный пост председателя ЕС 1 января и
создала официальный сайт, посвященный деятельности страны в этой
должности. 

Согласно скриншоту, опубликованному журналистами, в понедельник на
сайте появилось лицо широко улыбающегося мистера Бина в исполнении
британского комика Роуэна Аткинсона. Мистер Бин приветствовал
посетителей сайта словами "Hi there" ("Привет").

Информация о взломе очень быстро распространилась в интернете, и
уже через час число обращений к взломанному сайту достигло критической
массы, и сервер повис.

Выходка хакеров
связана с тем, что, по мнению многих, манеры и внешность испанского
премьера Хосе Луиса Родригеса Сапатеро похожи на Мистера Бина.

По заявлению представителя испанского правительства, неизвестные
шутники с помощью межсайтового скриптинга подменили изображение главной
страницы на лицо британского комика. На сохранности информации это не
отразилось.

Источник 

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru