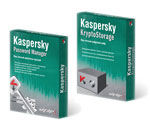
«Лаборатория Касперского» пополнила свою продуктовую линейку двумя новыми решениями - для защиты персональных данных и паролей, нацеленными на домашних пользователей. Это первый шаг «ЛК» к позиционированию себя не только как вендора антивирусов, отмечают эксперты.
«Лаборатория Касперского» представила два новых продукта. Первый из них - система Kaspersky KryptoStorage (KKS), предназначенная для криптозащиты каталогов, виртуальных дисков и логических разделов жестких дисков, а также гарантированного удаления данных на компьютерах, работающих под управлением ОС Windows. Криптозащита KKS реализована на основе алгоритма AES-128. Стоимость продукта - 900 руб. (для пользователей других продуктов «ЛК» предусмотрена скидка 35%).
Второй продукт - решение Kaspersky Password Manager (KPM) - обеспечивает безопасность паролей, защищающих доступ к веб-страницам и приложениям Windows. Он также помогает ускорить заполнение форм при аутентификации на веб-страницах или в приложениях. Новая программа работает с портативных USB-носителей, на любом ПК без необходимости своей установки. Продукт, к тому же, имеет антифишинговый функционал, позволяющий предупреждать о нежелательности заполнения форм на подозрительных сайтах. KPM также стоит 900 руб. (при покупке вместе с Kaspersky Internet Security 2010 - скидка 40%). Пробную полнофункциональную версию KPM можно скачать с сайта разработчика и пользоваться бесплатно в течении 30 дней. Затем некоторые функции программы будут заблокированы.
«Выпуск этих новых продуктов под брендом «Лаборатории Касперского» полностью вписывается в стратегию данной компании на расширение продуктовой линейки, а также обеспечение максимальной защиты для пользователей, - комментирует Сергей Ильин, руководитель проекта Anti-Malware.ru. - Риски несанкционированного доступа к персональной информации или ее кражи сейчас выходят на одно из первых мест, и никакими антивирусами, сетевыми экранами, антиспамом или родительским контролем от этих рисков избавиться нельзя». Именно поэтому, подчеркивает Ильин, мировые лидеры рынка безопасности уделяют в последнее время повышенное внимание шифрованию данных и защите личных данных пользователей.
Еще одна тенденция, на которую обращают внимание и Сергей Ильин, и другие эксперты, - стремление «Лаборатории» более активно выходить за рамки одной только антивирусной защиты в своих продуктах. Так, Михаил Орешин, директор по развитию системного интегратора «Амрита-Групп», говорит, что первой реакцией на появление KPM и KPS была мысль «Ну наконец-то!». «Конечно, я не ждал появления именно этих продуктов - скорее, любых продуктов под маркой Kaspersky, не относящихся к направлению Content Security, - продолжает Орешин. - Я бы сказал, это первый шаг «ЛК» к позиционированию себя как вендора, в целом занимающегося безопасностью, а не только антивирусами. Кроме того, так как ближайшие «коллеги» по рынку уже проходили данный этап (Symantec, MacAfee, Trend Micro) - такой шаг не выглядит странным или необычным. Это, скорее, подтверждение здоровых лидерских амбиций».
Основатель SoftSphere Technologies Илья Рабинович, в свою очередь, считает, что новые продукты имеют право на жизнь, но являются лишь «прибавкой» к основной продуктовой линейке. «При этом непонятно, например, чем KryptoStorage сильно отличается от бесплатного open source-продукта TrueCrypt с точки зрения потребителя»,- отмечает он. В коммерческом успехе Password Manager эксперт также сомневается: «Каждый второй начинающий «шароварщик» начинает или с CD Ejector, или с менеджера паролей. И ни то, ни другое не продаётся почему-то», - говорит Рабинович. А вот Михаил Орешин уверен, что коммерческая перспектива продуктов высока: «С одной стороны, рынок уже достаточно хорошо подготовлен, плюс мощь маркетинговой машины Kaspersky, а также доверия к вендору создает хороший синергетический эффект», - говорит он. Орешин считает, что новые продукты «Касперского» выпущены как раз вовремя, даже если говорить только о России.
«Спрос на продукты, связанные с защитой информации, в настоящее время растет как среди крупных компаний, так и среди домашних пользователей, без каких либо географических ограничений, - подтверждает Светлана Ашкинази, директор по продуктам InfoWatch. - Одной из причин такой ситуации можно рассматривать растущую осведомленность людей в плане того, какие угрозы безопасности их персональных данных существуют, насколько они велики и как от них можно защититься. Поэтому такие продукты, как Password Manager и KryptoStorage, найдут свою целевую аудиторию».
«Продукт Kaspersky Password Manager достаточно интересен и может быть востребован, так как, несмотря на многочисленные советы и рекомендации выбирать пароли, отличные от имени любимой собаки или номера телефона подруги/друга, пользователи по прежнему игнорируют здравый смысл и выбирают легко угадываемые комбинации», - комментирует Алексей Лукацкий, менеджер по развитию бизнеса Cisco. Он напоминает, что, по статистике, самым распространенным является пароль 123456; вторым по популярности - password. «Password Manager должен помочь решить эту проблему, помогая пользователям выбирать действительно стойкие и надежные пароли», - полагает Лукацкий.
Однако сходу определить целевую аудиторию для продукта Kaspersky KryptoStorage сложнее, отмечает он. «Для домашних пользователей идея шифрования файлов на локальном диске выглядит здраво, но такая функциональность и так встроена в наиболее распространенные операционные системы,- говорит представитель Cisco. - Кроме того, если использовать внешние файловые хранилища, то у них шифрование также является встроенной функцией, не требующей дополнительных финансовых вложений». Сергей Ильин, в то же время, отмечает, что шифрование реализовано не в каждой версии Windows, например, да и в целом функционал KKS шире.
Что же касается возможного продвижения KKS в корпоративном секторе, то здесь, по мнению Алексея Лукацкого, подобное решение будет иметь смысл только при наличии сертификата ФСБ на систему криптографической защиты. «Но и при выполнении этих условий продукт, решающий только одну задачу, сейчас не найдет потребителя, - подчеркивает менеджер по развитию бизнеса Cisco. - Общая тенденция рынка - объединения разных защитных функций в рамках одного программного продукта, предлагающего пользователю сразу "все в одном" - защиту от вредоносного ПО, отражение атак, контроль утечек, защиту файлов и т.п.».
«Действительно, в корпоративном секторе нужны совсем другие продукты - с централизованным управлением, как InfoWatch СryptoStorage Enterprise», - соглашается Сергей Ильин. При этом он отмечает, что продукт InfoWatch (от персональной версии которого, собственно, и произошел Kaspersky KryptoStorage) для корпоративного сектора еще нужно сертифицировать: пока сертификат есть только у криптобиблиотеки. Ильин подчеркивает, что корпоративная и персональная версии InfoWatch СryptoStorage - два в корне отличающихся продукта.