



eToken защитит клиентов системы ТЕЛЕБАНК

eToken защитит клиентов системы ТЕЛЕБАНК

Компания Aladdin и компания «Степ Ап», подписали соглашение о технологическом партнерстве, основной целью которого является повышение уровня безопасности систем электронного банкинга.
Одним из результатов совместной работы партнеров стала реализация поддержки eToken ГОСТ – персонального средства формирования ЭЦП с неизвлекаемым закрытым ключом – в продуктовой линейке ТЕЛЕБАНК компании «Степ Ап».


Данная линейка включает систему ТЕЛЕБАНК\Retail для дистанционного обслуживания клиентской базы розничной сети банка и систему ТЕЛЕБАНК\Enterprise, ориентированную на корпоративный сегмент. USB-ключ eToken ГОСТ обеспечивает надёжную защиту ключевой информации пользователя от хищения с помощью фишинга, а также от адресных атак с использованием вредоносного кода (различных «банковских» троянов) в этих системах. Благодаря качественно новому уровню безопасности, eToken ГОСТ позволяет обеспечить дополнительное конкурентное преимущество финансовым институтам, использующим системы ТЕЛЕБАНК для оказания услуг розничным и корпоративным клиентам.

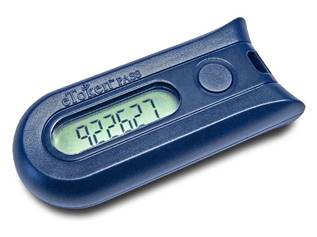
Помимо обеспечения защиты клиентских данных, Aladdin и «Степ Ап» развивают направление аутентификации в системах ДБО. В рамках сотрудничества компаний в продуктовой линейке ТЕЛЕБАНК обеспечена возможность усиленной аутентификации пользователя на основе технологии одноразовых паролей (OTP, One Time Password). Теперь для этой цели клиенты систем ТЕЛЕБАНК могут использовать персональные мобильные устройства eToken PASS.

«Статичные пароли остаются в прошлом для клиентов ТЕЛЕБАНКа, – комментирует Кирилл Букатов, директор по развитию компании «Степ Ап». – Использование ключей Aladdin eToken позволит клиентам ТЕЛЕБАНКа достичь новой степени свободы в дистанционном управлении своими финансами, гарантируя безопасное совершение банковских операций из любой точки мира, где есть доступ в Internet».

Со своей стороны в Aladdin отмечают, что применение аппаратных средств формирования ЭЦП в системах дистанционного банковского обслуживания – одна из тенденций уходящего 2009 года. «Рост количества инцидентов, связанных с кражей пользовательских данных, заставляет банки задуматься о смене технологического подхода к обеспечению информационной безопасности. Постепенно приходит понимание несостоятельности парольного способа защиты удаленного доступа, а также ненадежности дискет, дисков, «флэшек» для хранения файл-контейнеров с секретными ключами ЭЦП. Совместно с партнёрами мы работаем над рядом проектов в этой области и, надеемся, что эта деятельность будет способствовать повышению доверия клиентов банков к системам электронного банкинга» - комментирует Денис Калемберг, менеджер по работе с корпоративными заказчиками Aladdin.

Подпишитесь на новости

Доступ есть, контроля мало: PAM используют лишь 36,5% российских компаний

Права администратора — ключи от корпоративной инфраструктуры. Но 64,5% опрошенных компаний контролируют такой доступ через организационные меры и предписания. Специализированную PAM-систему используют лишь 36,5%. Бумажные правила пока заметно популярнее технического контроля.

Эти данные Яков Фишелев представил на «Айдентити Конф 2026». В основе доклада — исследование «Индид» и Айдентити Клуба (PDF), посвященное российскому рынку Identity Security и практикам защиты учетных записей.

У 14,5% участников контроль привилегированного доступа построен на собственных скриптах, у 15% — на инструментах с открытым исходным кодом. Еще 9,5% сообщили, что специального процесса вообще нет. Респонденты могли выбирать несколько вариантов, поэтому доли не нужно складывать.

 

С подрядчиками ситуация тоже неоднозначная. Только 32% компаний предоставляют им доступ с выделенных терминалов под контролем PAM. Чаще используют временные учетные записи через системы управления доступом — 42% — или вручную выдают права под конкретную задачу — 41%.

При этом проблемы с учетными записями и доступом знакомы 87,5% опрошенных организаций. Самая частая история — ошибки администраторов при ручной выдаче прав, открывшие посторонним доступ к конфиденциальным данным (их отметили 43,5%).

О доступе уже уволенных сотрудников сообщили 33,5%. Несанкционированную активность технических или сервисных учетных записей, владельцев которых трудно установить, отметили 35,5%. Получается, опасность может исходить не только от взломщика снаружи, но и от забытой учетной записи внутри.

Деньги на защиту между тем есть: российский рынок Identity Security в 2025 году оценили в 17 млрд рублей. Крупнейший сегмент — PAM с объемом 5,8 млрд рублей. Однако покупка средств защиты и порядок в правах доступа, судя по представленным данным, пока далеко не всегда идут вместе.

RSS: Новости на портале Anti-Malware.ru