


Обнаружен новый способ заражения компьютеров

Обнаружен новый способ заражения компьютеров

Специалисты израильской компании Radware обнаружили новый метод заражения компьютеров злонамеренным софтом. Внедрение хакерского кода происходит в момент, когда компьютер-жертва производит обновление программного обеспечения. Израильские специалисты утверждают, что в процессe обновления можно без особых проблем вмешаться и фактически подменить обновляемое приложение.

По словам Итцика Котлера, одного из разработчиков новой методики, такому методу внедрения подвержены не менее сотни популярных приложений, используемых миллионам пользователей по всему миру.

Radware разработала специальное программное обеспечение Ippon, которое позволяет проводить атаку и предлагает трехмерную демонстрацию всех проводимых действий. Новая разработка будет показана на конференции Black Hat 2009 ( Лас-Вегас, США).

Принцип действия программы довольно прост: она сканирует пространство в поисках работающей WiFi-сети и проверяет передаваемый траффик на наличие специальных флагов обновления программ, сканирование осуществляется на уровне стандартного протокола HTTP. В том случае, если программа найдет в трафике запросы на обновление софта, то она перехватывает их и отвечает перед легитимным сервером обновлений, передавая свой поток данных.

По словам разработчиков, Ippon также способен подделывать сообщения, говоря популярным программам, что для них доступны обновления и предлагать их вместо данных с подлинных серверов. Злонамеренный код загружается на компьютер-жертву под видом легитимного софта и выполняется с привилегиями пользователя, загрузившего код.

Решением проблемы может стать использование цифровых подписей в процессе обновления. Например, все разработки Microsoft при обновлении такие подписи используют, однако есть масса программ, отказавшихся цифровых подписей. Кроме того, разработчики советуют пользователям загружать обновления только из защищенных сетей и быть особенно осторожными при работе в публичных беспроводных сетях.

cybersecurity.ru

Подпишитесь на новости

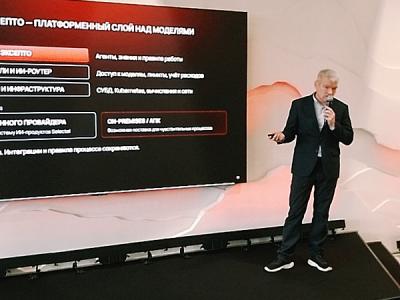
Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru