


«Лаборатория Касперского» информирует о появлении троянской программы, выдающей себя за несуществующий антивирусный продукт компании

Троянец выдает себя за антивирус

Троянская программа, требующая отправки платного SMS-сообщения для «излечения» от некого не существующего в реальности «вируса», попадает на компьютер пользователя посредством спам-рассылки или при помощи зараженного сменного носителя (например, флэш-диска).

Данная вредоносная программа, получившая название Trojan-Ransom.Win32.SMSer, устанавливается в системную директорию ОС Windows и никак не проявляет себя до перезагрузки зараженного компьютера. После перезагрузки, стартовав вместо explorer.exe, троянская программа блокирует работу ПК, и выводит на экран сообщение от имени «Kaspersky Lab Antivirus Online» с требованием отправить платное SMS-сообщение для излечения системы. Для большего эффекта пользователю показывается таймер обратного отсчета времени в секундах, которое якобы осталось до «смены алгоритма шифрования обнаруженного вируса». При этом сообщение, выводимое на экран зараженного компьютера (на скриншоте), не позволяет добраться до элементов управления системой, в том числе и до менеджера задач.

Очевидно, что вирусописатели решили воспользоваться именем «Лаборатории Касперского», чтобы придать своим требованиям видимость законности, однако внимательный пользователь может заметить, что сообщение о «вирусной угрозе» изобилует грамматическими и орфографическими ошибками и не может являться сообщением легитимного антивирусного решения. Кроме того, подобный способ «оповещения о вирусах» совершенно неприемлем для любой серьезной антивирусной компании и является откровенным вымогательством.

«Лаборатория Касперского» в очередной раз хотела бы предостеречь пострадавших пользователей от перечисления денег вымогателям: вредоносное ПО все равно останется на компьютере пользователя, деньги будут потеряны, а полученные незаконным путем доходы мотивируют злоумышленников на дальнейшие преступления.

Все известные версии данной вредоносной программы успешно детектируются и удаляются продуктами «Лаборатории Касперского». Пользователям, отключившим функцию автоматического обновления антивирусных баз, рекомендуется обновить их в кратчайшие сроки.

Более подробную информацию о том, как вылечить компьютер, зараженный данной вредоносной программой, можно найти по адресу.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

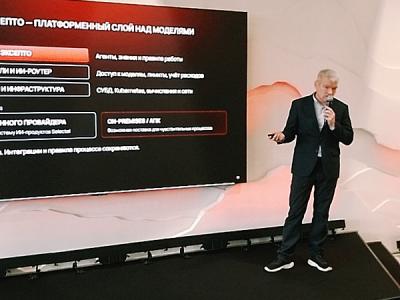
«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru