
Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

В загрузчике GRUB2 выявлена критическая уязвимость (CVE-2015-8370), позволяющая обойти режим блокировки загрузки паролем и выполнить любые команды в консоли GRUB. Проблема проявляется с декабря 2009 года, начиная с выпуска 1.98 и заканчивая веткой 2.02, находящейся в разработке.

Исправление пока доступно только в виде патча. Обновления пакетов уже опубликованы для Ubuntu, Debian, Fedora, CentOS и Red Hat Enterprise Linux и ALT Linux.

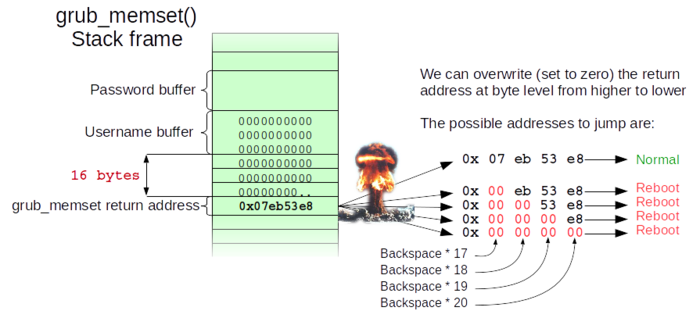
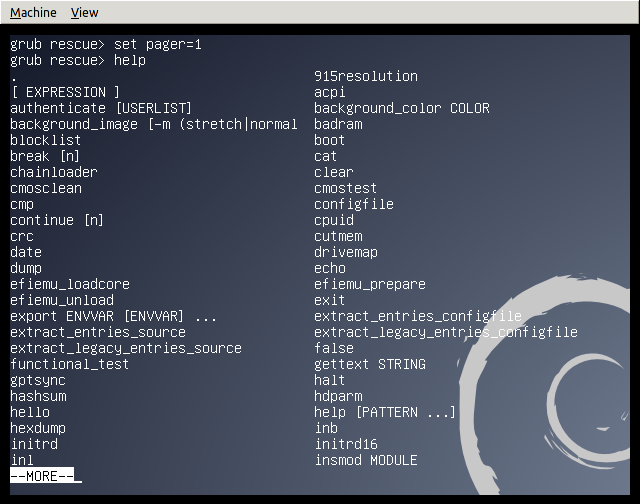
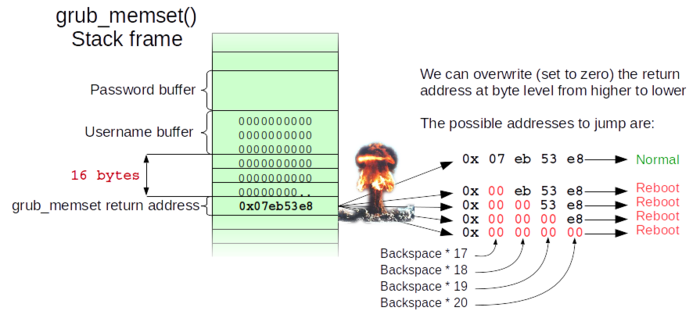
Через многократное нажатие клавиши Back Space злоумышленник, имеющий физический доступ к компьютеру, может инициировать целочисленное переполнение и получить доступ к системной консоли GRUB независимо от установки парольной защиты. Для атаки достаточно 28 раз нажать Back Space в поле с именем пользователя или паролем, после чего будет запущена консоль GRUB, из которой можно загрузить собственное ядро (например, с USB-накопителя), получить доступ к данным на дисках или повредить имеющиеся данные, пишет opennet.ru.


Работа эксплоита сводится к тому, что каждое нажатие клавиши Back Space обнуляет определённую ячейку за пределами буфера. Задача атакующего подобрать число нажатий Back Space (28 раз), чтобы обнулить данные до адреса перехода к консоли, в этом случае вместо обработчика ввода пароля или перезагрузки будет запущена консоль ввода команд.


Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru