
Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

Уязвимость в GRUB2, позволяет обойти блокировку загрузки паролем

В загрузчике GRUB2 выявлена критическая уязвимость (CVE-2015-8370), позволяющая обойти режим блокировки загрузки паролем и выполнить любые команды в консоли GRUB. Проблема проявляется с декабря 2009 года, начиная с выпуска 1.98 и заканчивая веткой 2.02, находящейся в разработке.

Исправление пока доступно только в виде патча. Обновления пакетов уже опубликованы для Ubuntu, Debian, Fedora, CentOS и Red Hat Enterprise Linux и ALT Linux.

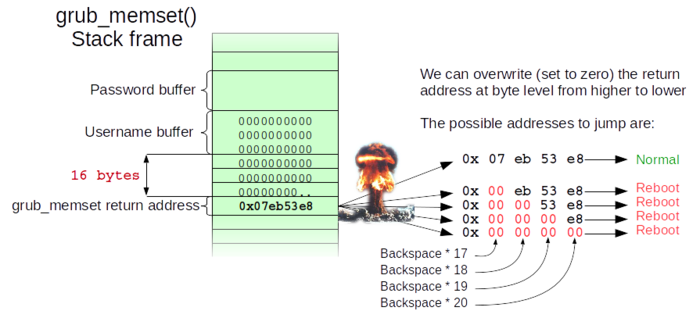
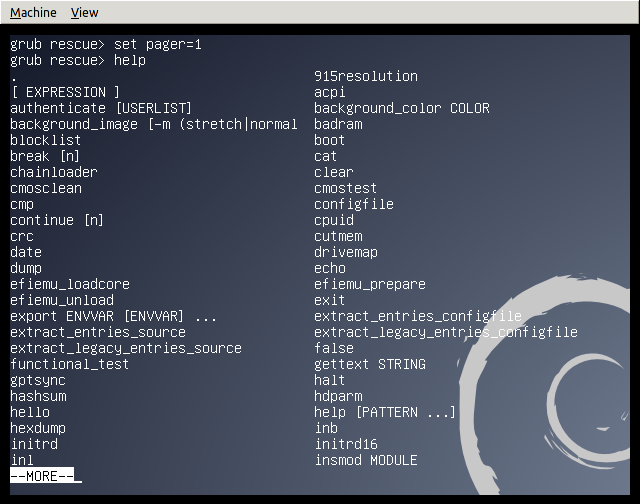
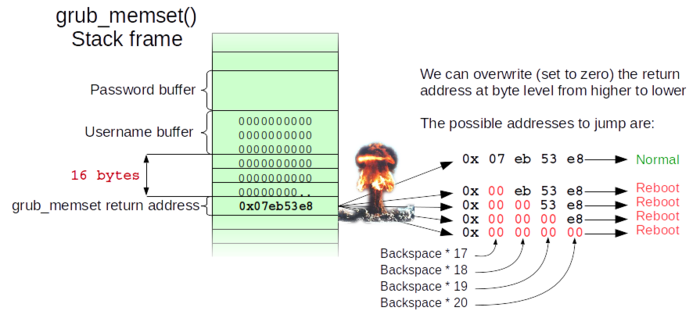
Через многократное нажатие клавиши Back Space злоумышленник, имеющий физический доступ к компьютеру, может инициировать целочисленное переполнение и получить доступ к системной консоли GRUB независимо от установки парольной защиты. Для атаки достаточно 28 раз нажать Back Space в поле с именем пользователя или паролем, после чего будет запущена консоль GRUB, из которой можно загрузить собственное ядро (например, с USB-накопителя), получить доступ к данным на дисках или повредить имеющиеся данные, пишет opennet.ru.


Работа эксплоита сводится к тому, что каждое нажатие клавиши Back Space обнуляет определённую ячейку за пределами буфера. Задача атакующего подобрать число нажатий Back Space (28 раз), чтобы обнулить данные до адреса перехода к консоли, в этом случае вместо обработчика ввода пароля или перезагрузки будет запущена консоль ввода команд.


Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru