«Лаборатория Касперского» и B2B International представили отчет о DDoS-атаках на корпоративный сектор. Цифры получились небезынтересные, к примеру, 48% компаний, ставших жертвами DDoS-атак, полагают, что могут указать на нападавших и объяснить их мотивы.
Суммарно аналитики изучили работу 5500 компаний из 26 стран мира. Как уже было сказано выше, почти половина опрошенных уверены, что могут назвать заказчика атаки. 12% из них полагают, что за DDoS-атаками почти всегда стоят конкуренты. В основном соперников по рынку подозревают компании, работающие в сфере оказания деловых услуг, среди них на конкурентов пеняют 38% опрошенных.
«DDoS-атаки сегодня, это не просто инструмент, при помощи которого преступники пытаются прервать деятельность компании. Предприятия стали подозрительнее друг к другу. Это серьезный повод для беспокойства: работники малого и среднего бизнеса опасаются, что могут стать жертвами секретных операций конкурентов, которые пускают в ход DDoS, стремясь навредить их работе и репутации», — пишет Евгений Виговский, глава Kaspersky DDoS Protection.
Тем не менее, 28% компаний считают DDoS-атаки, это работа обычных преступников, которые хотят таким образом нарушить работу компании. 18% респондентов полагают, что киберпреступники устраивают DDoS-атаки с целью отвлечения внимания от основного вектора нападения, то есть в качестве своеобразной «дымовой завесы». Еще 17% фирм ожидают, что нападение окончится требованием выкупа за прекращение атаки, передает xakep.ru.
По данным отчета, телекомы (24%), а также финансовый (22%) и IT сектора страдают от DDoS-атак чаще всего. В частности, телекомы и промышленные предприятия сообщили, что как правило, DDoS-атаки на них производятся шантажистами, которые позже требуют выкуп.
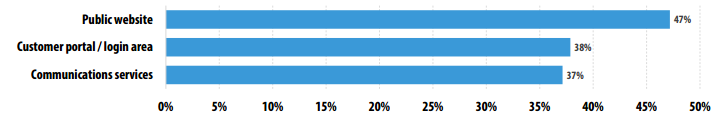
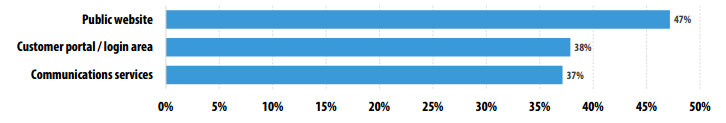
50% опрошенных отметили, что атаки, чаще всего, приводят к масштабным сбоям в работе сервиса, а в 24% случаев к полному прекращению работы. Так почти половина опрошенных компаний (47%) сообщили, что из-за DDoS-атак публичный сайт их фирмы становился недоступен. Еще меньше повезло 38% опрошенных: у этих компаний, в результате действий хакеров, отказывали даже порталы, предназначенные для пользователей. 37% респондентов наблюдали отказ средств связи.
74% DDoS-атак не просто вызывают полный хаос и масштабные сбои в работе сервисов, но происходят одновременно с атаками по другим векторам. То есть, одновременно с DDoS, в сеть компании пытаются проникнуть злоумышленники, или против фирмы разворачивается масштабная малварь-кампания. DDoS действительно стал популярным способом отвлечения внимания.
26% атак приводят к потере конфиденциальных данных. Несекретная рабочая информация попадает в руки хакеров в ходе 31% атак.
Политические активисты ответственны примерно за 11% атак, тогда как хакеры, которых предположительно спонсирует правительство, стоят за 5% атак.
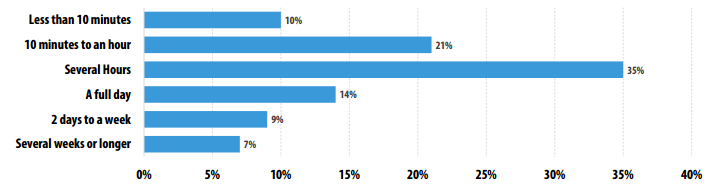
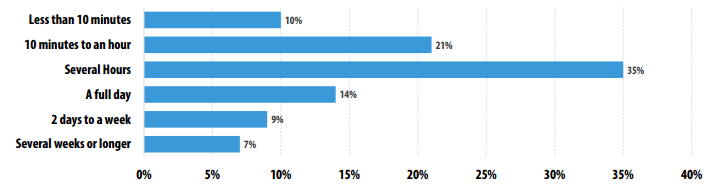
Чаще всего атаки длятся недолго: 35% респондентов утверждают, что DDoS продолжался всего несколько часов, и только 7% опрошенных сталкивались с мощными и продолжительными кампаниями, длившимися несколько недель.
В среднем, крупные предприятия теряют в результате DDoS-атак порядка $417 000, тогда как малый и средний бизнес несет потери в размере $53 000.
Отчет утверждает, что лишь 6% организаций сообщают об утечках данных, произошедших в результате подобных нападений. Однако, в прошлом году этот показатель равнялся 4%, так что прирост на лицо.