


Россияне беспокоятся за пожилых родственников в Сети не меньше, чем за детей

Россияне беспокоятся за пожилых родственников в Сети не меньше, чем за детей

Около половины российских пользователей (45%) переживают, что их возрастные родственники, в частности, родители, а также бабушки и дедушки столкнутся с мошенничеством в Сети. Об этом стало известно по итогам исследования, проведенного «Лабораторией Касперского».

Таким образом, современные пользователи склонны проявлять заботу не только о детях, но также о старшем поколении, которое только начинает проявлять активность в Интернете.

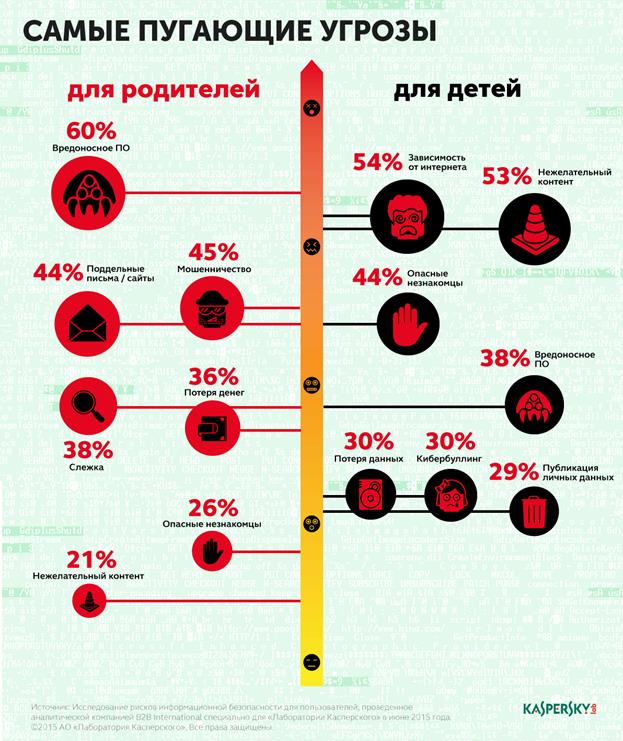
В наибольшей степени участники опроса беспокоятся, что их родители могут заразиться вредоносным ПО в процессе веб-серфинга. Об этом заявили 60% респондентов. А 44% опасаются поддельных писем или сообщений, которые могут ввести в заблуждение их доверчивых родственников. Возможная слежка за старшим поколением в Интернете беспокоит 38% пользователей. При этом тот факт, что в результате всех этих угроз родственники могут лишиться реальных денег, волнует лишь 36% опрошенных россиян.

В отличие от ситуации с детьми, пользователи не боятся появления интернет-зависимости у старшего поколения. Также они не переживают, что родственники подвергнутся интернет-травле. А вот возможность контактов с опасными незнакомцами беспокоит россиян в отношении обеих категорий близких. И если за старших в этом случае переживает каждый четвертый респондент, то за детей – почти половина (44%).       


«Людям свойственно заботиться о членах своей семьи, особенно о тех, кто наиболее уязвим. И тут появление Интернета и онлайн-угроз внесло свои коррективы. Современные пользователи понимают, что киберпространство при неумелом обращении может быть опасным. И, естественно, они переживают за своих неподготовленных родственников, – отмечает Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Вызывает беспокойство, что далеко не все при этом предпринимают какие-то меры защиты. Например, 64% россиян вообще не разговаривают с детьми об угрозах в Интернете. А между тем, установка защиты могла бы решить сразу массу проблем, оградив и взрослых, и детей от вредоносного ПО, нежелательного контента, мошенничества, а также кражи денег и данных».

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru