


50% россиян пользуются интернетом в общественном транспорте

50% россиян пользуются интернетом в общественном транспорте

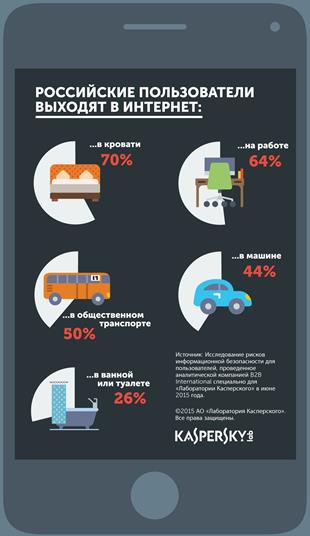
Каждый четвертый российский пользователь (26%) заходит в Сеть, находясь в ванной или туалете, показало исследование «Лаборатории Касперского». Еще чаще россияне используют Интернет в кровати (70%), на работе (64%), в общественном транспорте (50%) и машине (44%).

Выходит, что пользователи практически неотлучно находятся в Сети, значительно повышая риск столкновения с киберугрозами и утечки личных данных. Кроме того, большинство пользователей (92%) хранят на смартфонах важную информацию, которую часто невозможно восстановить в случае потери гаджета, например, пароли, сообщения, фотографии, контакты и ценные документы. При этом для 14% опрошенных потеря устройства обернулась утечкой конфиденциальной информации, а 23% навсегда лишились ценных фото- и видеофайлов, без возможности их восстановления. 

Также киберпреступники могут взламывать устройства, чтобы украсть данные или начать следить за их владельцем. Особенно уязвимы для атаки гаджеты, которые подключаются к публичным Wi-Fi сетям. Несмотря на то что хакеры легко могут перехватить данные и пароли, лишь 27% ограничивают свою активность и совершают только безопасные действия при использовании открытых сетей. Большинство пользователей не столь бдительны – так, 17% регистрируются на сайтах и заходят в свои аккаунты, а 4% даже совершают покупки или банковские операции в открытых сетях.


«Пользователи настолько привязаны к своим устройствам, что забывают о правилах безопасности. Конечно, трудно представить, что гаджеты, которые мы все время держим при себе, могут быть использованы против нас. Но такая угроза действительно существует. Цифровое устройство заключает в себе не только возможности, но и опасности. Недостаточно серьезная оценка потенциальных рисков и нежелание защищать устройства и информацию могут привести к потере данных и денег. Устройство с камерой, с помощью которого мы смотрим на мир, может быть взломано и использовано для слежки за нами самими. Безопасность — это не просто какая-то дополнительная функция, это то, о чем должен заботиться каждый пользователь», — напоминает Виктор Яблоков, руководитель управления мобильных решений «Лаборатории Касперского».

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru