


50% россиян пользуются интернетом в общественном транспорте

50% россиян пользуются интернетом в общественном транспорте

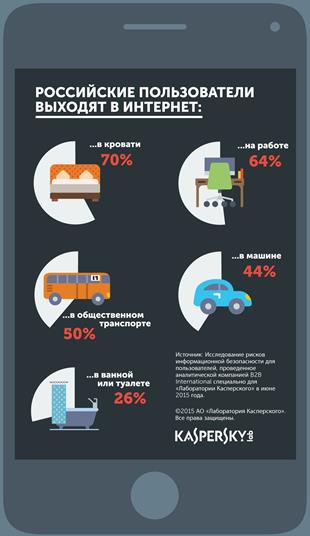
Каждый четвертый российский пользователь (26%) заходит в Сеть, находясь в ванной или туалете, показало исследование «Лаборатории Касперского». Еще чаще россияне используют Интернет в кровати (70%), на работе (64%), в общественном транспорте (50%) и машине (44%).

Выходит, что пользователи практически неотлучно находятся в Сети, значительно повышая риск столкновения с киберугрозами и утечки личных данных. Кроме того, большинство пользователей (92%) хранят на смартфонах важную информацию, которую часто невозможно восстановить в случае потери гаджета, например, пароли, сообщения, фотографии, контакты и ценные документы. При этом для 14% опрошенных потеря устройства обернулась утечкой конфиденциальной информации, а 23% навсегда лишились ценных фото- и видеофайлов, без возможности их восстановления. 

Также киберпреступники могут взламывать устройства, чтобы украсть данные или начать следить за их владельцем. Особенно уязвимы для атаки гаджеты, которые подключаются к публичным Wi-Fi сетям. Несмотря на то что хакеры легко могут перехватить данные и пароли, лишь 27% ограничивают свою активность и совершают только безопасные действия при использовании открытых сетей. Большинство пользователей не столь бдительны – так, 17% регистрируются на сайтах и заходят в свои аккаунты, а 4% даже совершают покупки или банковские операции в открытых сетях.


«Пользователи настолько привязаны к своим устройствам, что забывают о правилах безопасности. Конечно, трудно представить, что гаджеты, которые мы все время держим при себе, могут быть использованы против нас. Но такая угроза действительно существует. Цифровое устройство заключает в себе не только возможности, но и опасности. Недостаточно серьезная оценка потенциальных рисков и нежелание защищать устройства и информацию могут привести к потере данных и денег. Устройство с камерой, с помощью которого мы смотрим на мир, может быть взломано и использовано для слежки за нами самими. Безопасность — это не просто какая-то дополнительная функция, это то, о чем должен заботиться каждый пользователь», — напоминает Виктор Яблоков, руководитель управления мобильных решений «Лаборатории Касперского».

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru