


Найдена уязвимость в устройствах D-Link DGS-1210

Найдена уязвимость в устройствах D-Link DGS-1210

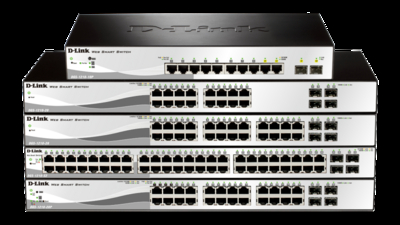
Независимый ИБ-эксперт Варанг Амин (Varang Amin), совместно с главным архитектором компании Elastica Cloud Threat Labs Адитьей Судом (Aditya Sood), рассказали на конференции ToorCon о том, что им удалось обнаружить уязвимость в свитчах DGS-1210 из линейки Gigabit Smart Switches компании D-Link.

Пока исследователи не разглашают детальной информации о найденной уязвимости, но описываю баг в общих чертах. Данная модель коммутаторов может хранить бекап (в состав которого входят логи, прошивка и файлы конфигурации) как на веб-сервере, так и во флеш-памяти самого устройства. Проблема в том, что нормального механизма авторизации и аутентификации при этом не предусмотрено, что позволяет атакующему получить доступ к бекапу, где бы тот ни хранился — в памяти или на сервере. Дело в том, что получить доступ к файлам, хранящимся в памяти, можно, просто зная IP-адрес устройства, а попасть в корневую директорию веб-сервера тоже не слишком сложно, передает xakep.ru.

«Как правило, когда включена опция бекапа, логи и файлы конфигурации хранятся на флеш-накопителе. Логи включены по умолчанию на многих устройствах, и большинство системных администраторов настраивают систему таким образом, чтобы скачать эти файлы можно было легко и быстро, — рассказал Суд изданию SecurityWeek.  — Как только файл конфигурации попал в руки атакующего, вся информация о коммутаторе в его распоряжении. Он может, к примеру, загрузить конфигурацию на другой свитч (купленный с рук), чтобы добраться до деталей. Логи же содержат информацию о клиентах, которые обращались к устройству, и другие данные, связанные с инфраструктурой. Компрометация коммутаторов может привести к чудовищным последствиям, так как атакующий сможет, фактически, контролировать весь поток трафика».

Эксперты сообщают, что обратились с данной проблемой в компанию D-Link еще в начале октября 2015 года, однако компания до сих пор не выпустила исправление. Амин и Суд решили дать D-Link еще время и пока не обнародовали подробностей о своем открытии.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru