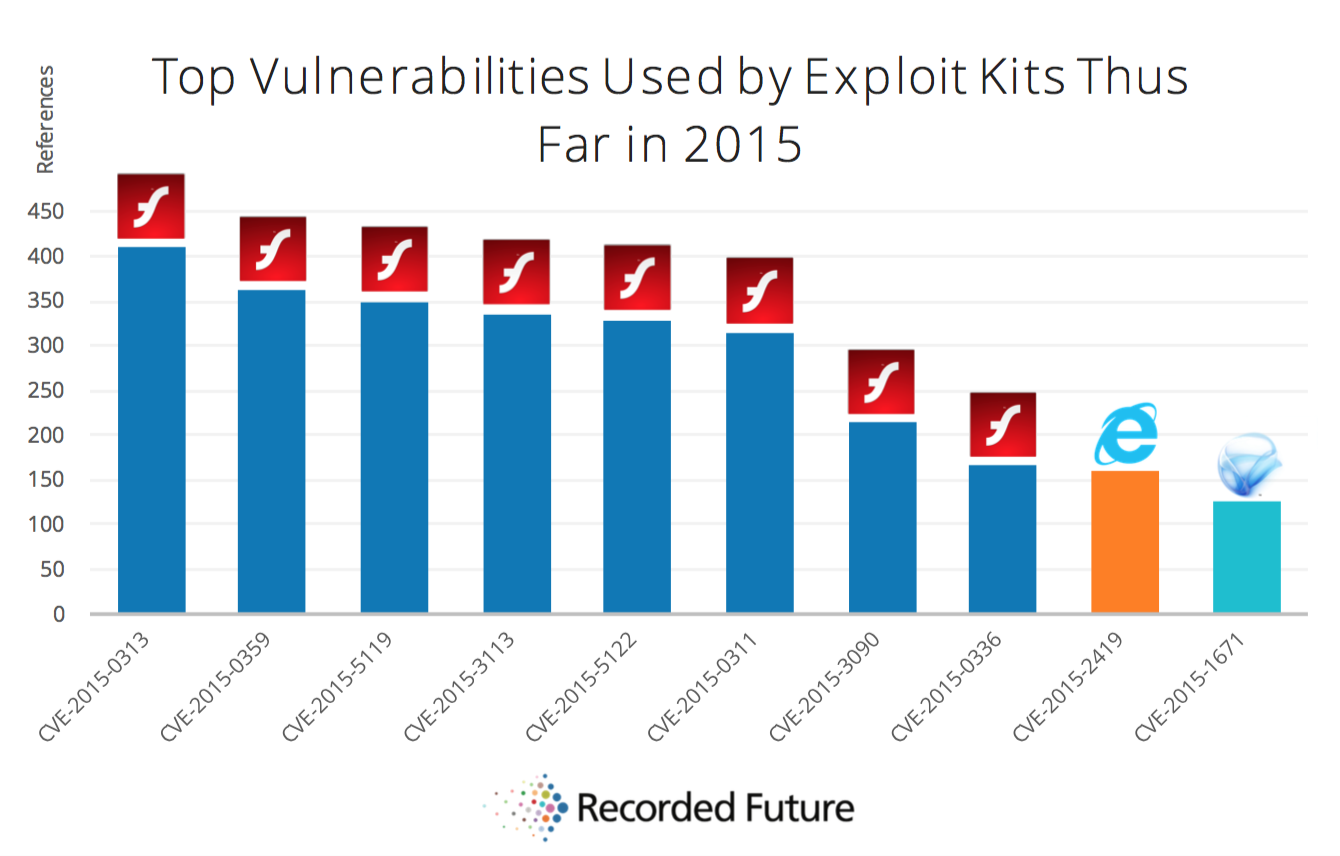
Специалисты компании Recorded Future проанализировали представленные на черном рынке наборы эксплоитов, попытавшись понять, какие уязвимости наиболее «популярны» и используются хакерами чаще других.
Исследование выявило, что в этой области безусловно лидирует Adobe Flash Player: 8 из 10 самых популярных среди киберпреступников уязвимостей, это именно баги Flash.
Исследователи из Recorded Future проанализировали тысячи различных веб-сайтов, включая ресурсы в зоне .onion, подпольные форумы и социальные медиа. Анализ был сосредоточен вокруг эксплоит-китов и дискуссий об уязвимостях (на семи языках), имевших место в период с 1 января 2015 года по 30 сентября 2015 года. В итоге, эксперты составили список из 108 эксплоит-китов, в который вошли и такие известные «представители жанра» как Angler, Neutrino и Nuclear Pack, передает xakep.ru.
Проведенный мета-анализ блогов, форумов и веб-сайтов, а также ресурсов даркнета, выявил, что главной целью хакеров на сегодня является Adobe Flash Player. 8 из 10 наиболее эксплуатируемых уязвимостей связаны именно с Adobe Flash Player.
- Самый популярный Flash-баг: CVE 2015-0313. Данную уязвимость Adobe исправила в феврале текущего года, после того как баг начали эксплуатировать хакеры (в частности, он входил в состав Angler).
- Вторая по популярности уязвимость: CVE-2015-0359, которая была исправлена в апреле 2015 года, после чего брешь добавили в состав сразу нескольких наборов эксплоитов.
- Третье и пятое места «топа» занимают баги CVE-2015-5119 и CVE-2015-5122. Они были взяты на вооружение хакерами в июле 2015 года, сразу после обнаружения среди данных, украденных у компании Hacking Team.
Помимо многострадального продукта Adobe, в список самых популярных багов попала также уязвимость в браузере Internet Explorer (CVE-2015-2419), которая тоже стала достоянием общественности благодаря утечке данных Hacking Team. Последнюю строку списка занимает «дырка» в Microsoft Silverlight flaw (CVE-2015-1671), это вообще единственный не-Flash эксплоит, который используется в наборе Angler.
В заключение, специалисты Recorded Future пишут, что каждая компания вольна решать самостоятельно, реально ли успевать вовремя устанавливать многочисленные патчи для Adobe Flash, которые льются, словно из рога изобилия. Но эксперты советуют всем, если не отказаться от Flash вообще, то хотя бы активировать функцию «Click to Play» в браузере, чтобы иметь возможность самостоятельно выбирать Flash-контент.
Между тем, как бы доказывая правоту экспертов, вчера, 10 ноября 2015 года, компания Adobe выпустила очередное обновление для Flash Player, закрыв еще 17 уязвимостей в своем продукте.