


Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

За третий квартал 2015 года мобильных банковских троянцев стало в 4 раза больше, а Россия оказалась на третьем месте по числу пользователей, атакованных этими зловредами.

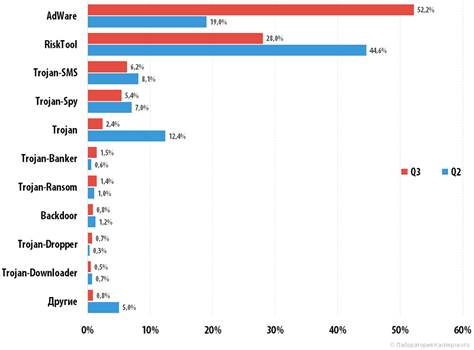
При этом их доля среди других угроз для смартфонов и планшетов росла очень быстро и по итогам периода продемонстрировала увеличение более чем в 2 раза. В совокупности с программами-шпионами, также ворующими персональные данные пользователей, в том числе и финансового характера, эта категория угроз даже превысила долю SMS-троянцев, которые все еще представляют опасность, особенно в России. К такому выводу пришли эксперты «Лаборатории Касперского» по результатам анализа киберугроз за июль-сентябрь этого года.


Типы мобильных вредоносных программ, сравнительные данные за второй и третий кварталы 2015 года


В то же время попытки кражи денег с банковских онлайн-счетов пользователей путем заражения их компьютеров в третьем квартале встречались заметно реже, чем в предыдущие три месяца. Согласно данным «Лаборатории Касперского», в июле-сентябре было зафиксировано около 625 тысяч подобных случаев, а в предыдущем квартале их было 755 тысяч.

Всего же в третьем квартале решения «Лаборатории Касперского» отразили 235 миллионов веб-атак. Более чем четверть (27%) этих атак была проведена с ресурсов, находящихся в США, а каждая пятая атака исходила с российских веб-ресурсов. При этом с интернет-угрозами столкнулось более трети (38%) пользователей в России, в результате чего страна оказалась на первой строчке рейтинга государств, пользователи в которых наиболее подвержены риску заражения. Для сравнения: в среднем по миру этот показатель был существенно ниже – 23%.

«Киберугрозы и стоящие за ними злоумышленники реагируют на все изменения, которые происходят в поведении пользователей, их предпочтениях и устройствах. Именно поэтому на протяжении всего этого года мы видим, что киберпреступники все чаще предпринимают попытки заполучить доступ к мобильным устройствам пользователей и хранящимся на них данным. Отсюда и рост мобильных банковских троянцев, шпионских программ, блокеров и шифровальщиков, а также прочих типов киберугроз для смартфонов и планшетов», – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

5G на словах: ФАС признала рекламу МегаФона недостоверной

МегаФон предложил абонентам включить режим 5G, но у ФАС возник вопрос: а где, собственно, сам 5G? Служба признала рекламу услуги недостоверной, на момент показа ролика коммерческого внедрения технологии в России ещё не было.

Согласно сообщению ФАС, рекламу транслировали на федеральных телеканалах с апреля по май 2026 года. Зрителей призывали активировать «5G режим» в приложении оператора.

Ведомство считает, что такая подача могла создать ложное впечатление: нажал кнопку и пользуешься связью пятого поколения. Теперь служба рассмотрит вопрос о привлечении компании к административной ответственности. О назначенном штрафе пока речи нет.

МегаФон решением удивлён. Оператор объяснил, что предлагал увеличить скорость интернета до значений, сопоставимых со скоростями в его сетях 5G.

По версии компании, реклама соответствовала сути услуги. Дальнейшие действия там определят после получения мотивировочной части решения.

Вся интрига в разнице между формулировкой «скорость как у 5G» и собственно подключением к 5G. Для рекламного ролика формулировки, возможно, выглядят близкими.

Для абонента, который ждёт новую технологию после одного нажатия, разница вполне ощутимая. ФАС такой маркетинговый разгон не оценила.

RSS: Новости на портале Anti-Malware.ru