


Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

Россия вошла в тройку лидеров по атакам мобильных банковских троянцев

За третий квартал 2015 года мобильных банковских троянцев стало в 4 раза больше, а Россия оказалась на третьем месте по числу пользователей, атакованных этими зловредами.

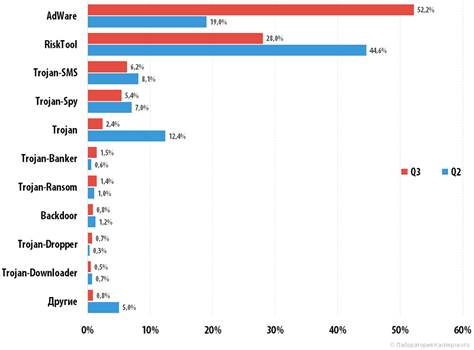
При этом их доля среди других угроз для смартфонов и планшетов росла очень быстро и по итогам периода продемонстрировала увеличение более чем в 2 раза. В совокупности с программами-шпионами, также ворующими персональные данные пользователей, в том числе и финансового характера, эта категория угроз даже превысила долю SMS-троянцев, которые все еще представляют опасность, особенно в России. К такому выводу пришли эксперты «Лаборатории Касперского» по результатам анализа киберугроз за июль-сентябрь этого года.


Типы мобильных вредоносных программ, сравнительные данные за второй и третий кварталы 2015 года


В то же время попытки кражи денег с банковских онлайн-счетов пользователей путем заражения их компьютеров в третьем квартале встречались заметно реже, чем в предыдущие три месяца. Согласно данным «Лаборатории Касперского», в июле-сентябре было зафиксировано около 625 тысяч подобных случаев, а в предыдущем квартале их было 755 тысяч.

Всего же в третьем квартале решения «Лаборатории Касперского» отразили 235 миллионов веб-атак. Более чем четверть (27%) этих атак была проведена с ресурсов, находящихся в США, а каждая пятая атака исходила с российских веб-ресурсов. При этом с интернет-угрозами столкнулось более трети (38%) пользователей в России, в результате чего страна оказалась на первой строчке рейтинга государств, пользователи в которых наиболее подвержены риску заражения. Для сравнения: в среднем по миру этот показатель был существенно ниже – 23%.

«Киберугрозы и стоящие за ними злоумышленники реагируют на все изменения, которые происходят в поведении пользователей, их предпочтениях и устройствах. Именно поэтому на протяжении всего этого года мы видим, что киберпреступники все чаще предпринимают попытки заполучить доступ к мобильным устройствам пользователей и хранящимся на них данным. Отсюда и рост мобильных банковских троянцев, шпионских программ, блокеров и шифровальщиков, а также прочих типов киберугроз для смартфонов и планшетов», – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru