


Приложение из Google Play похищало учетные данные пользователей «ВКонтакте»

Приложение из Google Play похищало учетные данные пользователей «ВКонтакте»

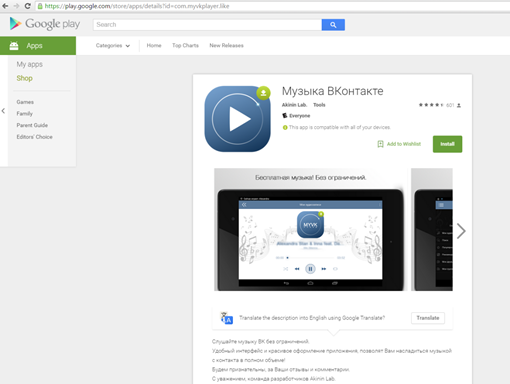
«Лаборатория Касперского» выявила масштабную операцию по хищению учетных данных пользователей популярной социальной сети «ВКонтакте». Кража информации осуществлялась через приложение для прослушивания музыки, размещенное в официальном магазине Google Play под названием «Музыка ВКонтакте».

Как выяснили эксперты, программа содержала вредоносный код, однако пользователи даже не догадывались об этом, поскольку приложение исправно работало и выполняло свою основную функцию – проигрывало аудиозаписи из социальной сети. По оценкам «Лаборатории Касперского», жертвами этого вредоносного приложения могли стать сотни тысяч пользователей Android-устройств, преимущественно из России.


Вредоносное приложение «Музыка ВКонтакте» в официальном магазине Google Play


Кража данных происходила после авторизации в приложении, то есть после того, как пользователь самостоятельно вводил действующие логин и пароль, установленные им для доступа к аккаунту в «ВКонтакте». Примечательно, что злоумышленники проверяли подлинность этих данных, отправляя их на легитимный сервер аутентификации oauth.vk.com.

К настоящему моменту вредоносное приложение чаще всего использовало украденные данные для добавления аккаунтов пользователей в определенные группы в соцсети, продвижением которых занимаются злоумышленники. Однако были зафиксированы случаи, когда у жертвы зловреда пропадал доступ к аккаунту «ВКонтакте», поскольку киберпреступники меняли пароль и использовали учетную запись в своих целях.

«Для пользователя сам факт кражи данных для авторизации в социальной сети «ВКонтакте» в случае с этим вредоносным приложением может оставаться незамеченным, пока злоумышленники не сменят пароль. При этом мы фиксируем огромное количество заражений данным троянцем, в основном в России. Ситуацию усугубляет легкость, с которой злоумышленники выкладывают каждую новую версию зараженного приложения взамен заблокированной Google, – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы призываем пользователей быть более бдительными, не вводить логин и пароль в сторонних приложениях. Если же у вас было установлено это или подобное приложение для прослушивания музыки из «ВКонтакте», рекомендуем удалить его и срочно сменить логин и пароль от аккаунта в социальной сети».

«Чтобы избегать утери личных данных, мы всегда советуем пользователям устанавливать только официальные приложения «ВКонтакте» и подключать двухфакторную авторизацию. Она поможет избежать несанкционированного доступа к аккаунту даже в том случае, если логин и пароль стали известны злоумышленникам», – комментирует Георгий Лобушкин, глава пресс-службы «ВКонтакте».

«Лаборатория Касперского» уведомила компанию Google о наличии вредоносного кода в приложении «Музыка ВКонтакте», и программа была оперативно удалена из магазина. Однако это была уже как минимум седьмая версия приложения, и не исключено, что злоумышленники на ней не остановятся.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru