


Приложение из Google Play похищало учетные данные пользователей «ВКонтакте»

Приложение из Google Play похищало учетные данные пользователей «ВКонтакте»

«Лаборатория Касперского» выявила масштабную операцию по хищению учетных данных пользователей популярной социальной сети «ВКонтакте». Кража информации осуществлялась через приложение для прослушивания музыки, размещенное в официальном магазине Google Play под названием «Музыка ВКонтакте».

Как выяснили эксперты, программа содержала вредоносный код, однако пользователи даже не догадывались об этом, поскольку приложение исправно работало и выполняло свою основную функцию – проигрывало аудиозаписи из социальной сети. По оценкам «Лаборатории Касперского», жертвами этого вредоносного приложения могли стать сотни тысяч пользователей Android-устройств, преимущественно из России.


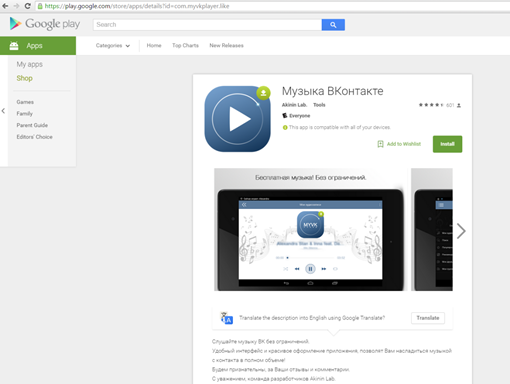
Вредоносное приложение «Музыка ВКонтакте» в официальном магазине Google Play


Кража данных происходила после авторизации в приложении, то есть после того, как пользователь самостоятельно вводил действующие логин и пароль, установленные им для доступа к аккаунту в «ВКонтакте». Примечательно, что злоумышленники проверяли подлинность этих данных, отправляя их на легитимный сервер аутентификации oauth.vk.com.

К настоящему моменту вредоносное приложение чаще всего использовало украденные данные для добавления аккаунтов пользователей в определенные группы в соцсети, продвижением которых занимаются злоумышленники. Однако были зафиксированы случаи, когда у жертвы зловреда пропадал доступ к аккаунту «ВКонтакте», поскольку киберпреступники меняли пароль и использовали учетную запись в своих целях.

«Для пользователя сам факт кражи данных для авторизации в социальной сети «ВКонтакте» в случае с этим вредоносным приложением может оставаться незамеченным, пока злоумышленники не сменят пароль. При этом мы фиксируем огромное количество заражений данным троянцем, в основном в России. Ситуацию усугубляет легкость, с которой злоумышленники выкладывают каждую новую версию зараженного приложения взамен заблокированной Google, – рассказывает Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы призываем пользователей быть более бдительными, не вводить логин и пароль в сторонних приложениях. Если же у вас было установлено это или подобное приложение для прослушивания музыки из «ВКонтакте», рекомендуем удалить его и срочно сменить логин и пароль от аккаунта в социальной сети».

«Чтобы избегать утери личных данных, мы всегда советуем пользователям устанавливать только официальные приложения «ВКонтакте» и подключать двухфакторную авторизацию. Она поможет избежать несанкционированного доступа к аккаунту даже в том случае, если логин и пароль стали известны злоумышленникам», – комментирует Георгий Лобушкин, глава пресс-службы «ВКонтакте».

«Лаборатория Касперского» уведомила компанию Google о наличии вредоносного кода в приложении «Музыка ВКонтакте», и программа была оперативно удалена из магазина. Однако это была уже как минимум седьмая версия приложения, и не исключено, что злоумышленники на ней не остановятся.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru