


Анонсировано российское решение для защиты мобильных рабочих мест

Анонсировано российское решение для защиты мобильных рабочих мест

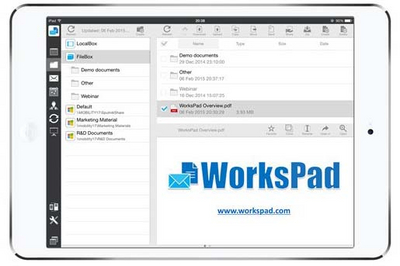
На состоявшейся пресс-конференции компании ИнфоТеКС, «МобилитиЛаб» (ГК АйТи) и НИИ СОКБ представили журналистам WorksPad PROTECTED – совместное комплексное решение для создания защищенных корпоративных мобильных рабочих мест.

В основу WorksPad PROTECTED вошли продукты отечественных компаний-лидеров рынка корпоративной мобильности, что обеспечивает его полную импортонезависимость и делает потенциально интересным для государственных и бизнес-заказчиков, которым необходимо обеспечить надежность и безопасность мобильной работы своих сотрудников.

WorksPad PROTECTED позволяет быстро и легко организовать защищенные мобильные места для любого количества сотрудников, а также обеспечивает безопасную передачу данных, защищенный доступ к корпоративным ресурсам и ведение конфиденциальных переговоров. В состав WorksPad PROTECTED входят три взаимодополняющих продукта от «МобилитиЛаб», ИнфоТеКС и НИИ СОКБ:

  • интегрированное рабочее место WorksPad;
  • защищенная доверенная среда передачи информации ViPNet с использованием публичных и выделенных каналов связи;
  • система MDM-класса SafePhone для управления мобильным устройством и защиты информации, обрабатываемой и хранящейся на нём.

Изначальная ориентация на российского заказчика, а также высокие компетенции участников консорциума позволили создать по-настоящему инновационное решение, не имеющее аналогов на отечественном рынке. WorksPad PROTECTED, помимо ощутимого синергетического эффекта, даст заказчику реальную экономию, которая в зависимости от масштабов и сложности проекта может составить до 20% по сравнению с рыночными ценами компонентов, приобретаемых по отдельности.

«Рынок корпоративной мобильности в последние 3-4 года переживает бурный рост, – отметил генеральный директор «МобилитиЛаб» Сергей Орлик. – Вместе с тем потребительская мобильная среда и облачные сервисы наиболее уязвимы для атак злоумышленников, что вызывает серьезную озабоченность уже и на государственном уровне. В этом контексте объединение трех отечественных программных продуктов в одно комплексное решение наиболее полно отвечает актуальным запросам  российских заказчиков в государственном и коммерческом секторах».

Появление WorksPad PROTECTED было продиктовано реальными потребностями рынка. В настоящий момент запущено несколько пилотных проектов, подробности о которых будут анонсированы позднее. «МобилитиЛаб», ИнфоТеКСа и НИИ СОКБ собираются продвигать решение как в рамках совместной стратегии, так и по отдельности. Внедрение будет осуществляться системными интеграторами, являющихся партнерами трех разработчиков WorksPad PROTECTED.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru