


Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные коммутаторы Cisco обнаружились в России, США и Китае

Зараженные подменной операционной системой коммутаторы Cisco обнаружены в США, России Китае и еще около 30 государств. Всего исследователи сообщили о 199 вредоносных адресах, а не 14, как говорилось ранее.

199 зараженных IP

Количество коммутаторов Cisco, зараженных подменной операционной системой, оказалось гораздо больше, чем обнаружили исследователи из компании Mandiant. На прошлой неделе они сообщили об обнаружении 14 таких устройств на Украине, Филиппинах, в Мексике и Индии.

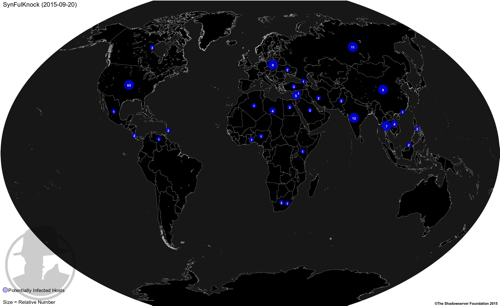
Однако, по данным некоммерческой организации Shadowserver, в действительности таких коммутаторов 199, и находятся они в гораздо большем числе стран — как минимум в 31. При этом большинство зараженных коммутаторов находится в США — не менее 65. Индия занимает второе место с не менее 12 зараженными коммутаторами. А на третьем месте — Россия, в которой обнаружено не менее 11 коммутаторов Cisco с подменной ОС. В Китае обнаружено 8 коммутаторов с подменной ОС, в Польше - 9, в Таиланде - 7, пишет cnews.ru.

В Mandiant предполагали, что количество зараженных роутеров в мире может быть больше.

Подменная ОС SYNful Knoc

Указанные коммутаторы оснащены SYNful Knoc — это подменная операционная система роутера, установленная хакерами вместо штатной ОС производителя Cisco IOS.

После установки имплантата роутер продолжает работать и исполнять свои функции, как и прежде. Но при этом он также — так как отныне находится под внешним контролем — выполняет дистанционные команды злоумышленников и предоставляет им полный доступ к сетевым данным.


География зараженных коммутаторов Cisco


Замена прошивки

Как утверждают в Cisco, никаких уязвимостей не было использовано для замены прошивки — во всех случаях злоумышленники сделали это, войдя в систему с помощью стандартных логина и пароля либо при физическом контакте с коммутатором.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru