


Опасный установщик распространяет троянцев для Mac OS X

Опасный установщик распространяет троянцев для Mac OS X

В текущем месяце довольно часто на слуху новости о троянцах, устанавливающих различные нежелательные и рекламные приложения на компьютеры пользователей Windows. Однако одним лишь этим семейством операционных систем интересы злоумышленников не ограничиваются.

В руки вирусных аналитиков компании «Доктор Веб» попал любопытный образец рекламного установщика для Mac OS X, получивший наименование Adware.Mac.WeDownload.1.

Экземпляр Adware.Mac.WeDownload.1, поступивший в вирусную лабораторию компании «Доктор Веб», представляет собой поддельный дистрибутив проигрывателя Adobe Flash Player и имеет следующую цифровую подпись: "Developer ID Application: Simon Max (GW6F4C87KX)". Данный загрузчик распространяется с использованием ресурсов партнерской программы, ориентированной на монетизацию файлового трафика, пишет drweb.ru.


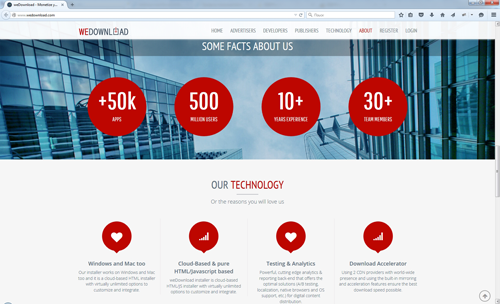
screen Adware.Mac.WeDownload.1 #drweb


В процессе установки Adware.Mac.WeDownload.1 запрашивает права суперадминистратора операционной системы, и последовательно обращается для загрузки главного окна приложения к трем управляющим серверам, адреса которых «зашиты» в его конфигурационном файле. Если ни один из удаленных узлов не ответил, установщик завершает свою работу. В случае успешного получения отклика Adware.Mac.WeDownload.1 отсылает на управляющий сервер POST-запрос, содержащий конфигурационные данные загрузчика в формате JSON (JavaScript Object Notation), а в ответ получает HTML-страницу с содержимым демонстрируемого пользователю окна. Все дальнейшие GET- и POST-запросы установщик снабжает меткой текущего времени и цифровой подписью, формируемой по специальному алгоритму.

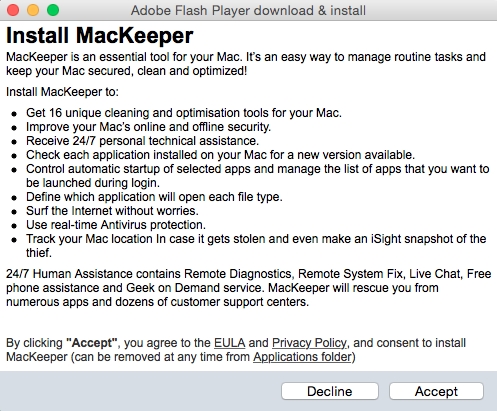
После отсылки соответствующего запроса Adware.Mac.WeDownload.1 получает от управляющего сервера список приложений, которые будут предложены пользователю для установки. Среди них замечены как нежелательные, так и откровенно вредоносные программы, в том числе Program.Unwanted.MacKeeper, Mac.Trojan.Crossrider, Mac.Trojan.Genieo, Mac.BackDoor.OpinionSpy, различные представители семейства Trojan.Conduit и некоторые другие опасные приложения.


screen Adware.Mac.WeDownload.1 #drweb


Количество и состав устанавливаемых программ зависит от географической «привязки» IP-адреса жертвы. Если список приложений пуст, пользователю не будет предложено для установки ничего сверх того, что он изначально желал скачать.

Специалисты компании «Доктор Веб» вновь обращают внимание пользователей компьютеров Apple на необходимость соблюдать осторожность и не загружать приложения из подозрительных источников. Сигнатура Adware.Mac.WeDownload.1 добавлена в вирусные базы, и потому этот установщик не представляет опасности для пользователей Антивируса Dr.Web для Mac OS X.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru