


D-Link случайно опубликовала секретные ключи для подписи своих прошивок

D-Link случайно опубликовала секретные ключи для подписи своих прошивок

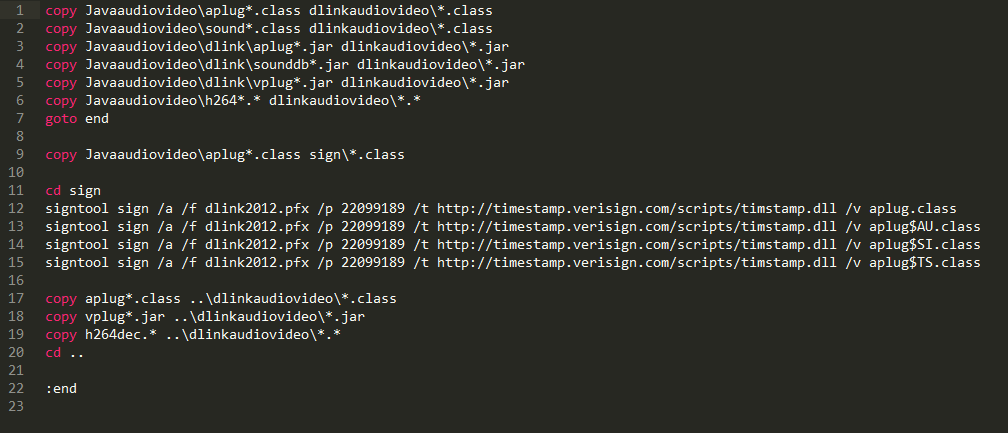
Производитель маршрутизаторов и другого оборудования D-Link случайно выложил в открытый доступ секретные ключи шифрования для сертификатов, с помощью которых осуществляется подпись программного обеспечения, в том числе прошивок для маршрутизаторов.

Таким образом, злоумышленники могут подделать и сертификаты, и сами прошивки, со всеми вытекающими последствиями.

Один из пользователей под ником bartvbl купил камеру видеонаблюдения D-Link DCS-5020L (на фото) и решил скачать обновление прошивки. По условиям свободной лицензии GPL, компания обязана выкладывать исходный код прошивок для многих своих устройств. Хакер изучил этот исходный код — и обнаружил четыре секретных ключа шифрования, которые использовались для подписи кода. В тот момент только один из ключей, принадлежащий D-Link, оказался валидным, пишет голландское издание Tweakers, пишет xakep.ru.


Этот случай показывает, что мелкая безалаберность программистов может приводить к серьезным последствиям. С помощью такого ключа злоумышленники и даже государственные спецслужбы могут осуществлять продвинутые таргетированные атаки, распространяя программное обеспечение и устанавливая якобы аутентичное оборудование D-Link с закладками.

Независимые специалисты по безопасности подтвердили находку пользователя bartvbl. Джонатан Клийнсма (Yonathan Klijnsma) из компании Fox-IT сообщил, что секретные ключи находятся в коде прошивки 1.00b03, выпущенной 27 февраля 2015 года. После нее выходили другие версии прошивок, в которых ключи шифрования отсутствуют.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru