


Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

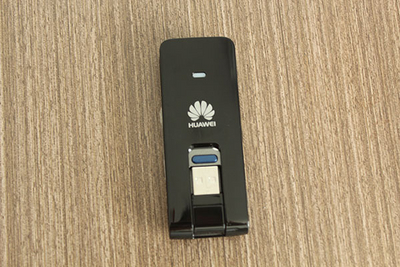
Компания Huawei выразила благодарность экспертам Positive Technologies, которые обнаружили и помогли устранить опасную уязвимость в популярных 4G USB-модемах Huawei E3272s.

По результатам исследования уязвимостей 4G USB-модемов Positive Technologies, китайский поставщик телекоммуникационного оборудования выпустил обновленное программное обеспечение для данного устройства.  

Потенциальный злоумышленник, как следует из бюллетеня специальной группы быстрого реагирования Huawei PSIRT, может использовать этот недостаток безопасности для блокирования работы целевого устройства, отправив на него вредоносный запрос. Согласно информации исследователей Positive Technologies, уязвимость позволяет осуществлять не только DOS-атаку, но и удаленное исполнение произвольного кода с помощью атак межсайтового скриптинга (XSS) или переполнения стека (Stack Overflow).

Напомним, что в конце 2014 года специалисты Positive Technologies провели масштабное исследование уязвимостей 4G USB-модемов, в которое вошло шесть различных линеек устройств, включая Huawei E3272s, с 30 различными прошивками. Обнаруженные недостатки позволяли получить полные права в системе удаленного модема, взять под контроль компьютер, к которому подключен уязвимый модем, а также аккаунт абонента на портале мобильного оператора. Кроме того, атаки на SIM-карту с помощью бинарных SMS давали возможность перехватить и расшифровать трафик абонента, следить за перемещениями абонента или заблокировать заданную «симку».

В настоящее время линейка LTE-модемов Huawei E3272 (сокращенное название E3272s), по статистике «Яндекс.Маркета», входит в число наиболее востребованных устройств данного класса, а уязвимая модификация модема (Huawei E3272s-153) продается под собственными брендами всеми ведущими российскими операторами сотовой связи.

Исследование 4G USB-модемов — далеко не первая работа экспертов Positive Technologies, посвященная безопасности телекоммуникационного оборудования и мобильной связи. В январе 2015 года был опубликован отчет о серьезных уязвимостях SNMP в сетевом оборудовании Huawei и H3C. Ошибки, выявленные экспертами Positive Technologies, дают возможность злоумышленнику проникнуть в корпоративную сеть любой организации, в том числе в технологическую сеть оператора связи.

В феврале 2015 года в результате исследований группы специалиcтов Positive Technologies выяснилось, что значительное количество устройств, принадлежащих 2G- и 3G-сетям мобильных операторов, доступны через интернет благодаря открытым GTP-портам, а также другим открытым протоколам передачи данных (FTP, Telnet, HTTP). Используя уязвимости в этих интерфейсах (например, стандартные пароли), злоумышленник может подключиться к узлу оператора мобильной связи.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru