


Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

Эксперты PT выявили серьезную уязвимость в LTE-модемах Huawei

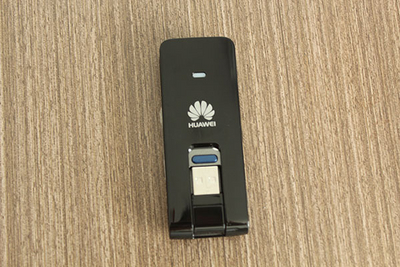
Компания Huawei выразила благодарность экспертам Positive Technologies, которые обнаружили и помогли устранить опасную уязвимость в популярных 4G USB-модемах Huawei E3272s.

По результатам исследования уязвимостей 4G USB-модемов Positive Technologies, китайский поставщик телекоммуникационного оборудования выпустил обновленное программное обеспечение для данного устройства.  

Потенциальный злоумышленник, как следует из бюллетеня специальной группы быстрого реагирования Huawei PSIRT, может использовать этот недостаток безопасности для блокирования работы целевого устройства, отправив на него вредоносный запрос. Согласно информации исследователей Positive Technologies, уязвимость позволяет осуществлять не только DOS-атаку, но и удаленное исполнение произвольного кода с помощью атак межсайтового скриптинга (XSS) или переполнения стека (Stack Overflow).

Напомним, что в конце 2014 года специалисты Positive Technologies провели масштабное исследование уязвимостей 4G USB-модемов, в которое вошло шесть различных линеек устройств, включая Huawei E3272s, с 30 различными прошивками. Обнаруженные недостатки позволяли получить полные права в системе удаленного модема, взять под контроль компьютер, к которому подключен уязвимый модем, а также аккаунт абонента на портале мобильного оператора. Кроме того, атаки на SIM-карту с помощью бинарных SMS давали возможность перехватить и расшифровать трафик абонента, следить за перемещениями абонента или заблокировать заданную «симку».

В настоящее время линейка LTE-модемов Huawei E3272 (сокращенное название E3272s), по статистике «Яндекс.Маркета», входит в число наиболее востребованных устройств данного класса, а уязвимая модификация модема (Huawei E3272s-153) продается под собственными брендами всеми ведущими российскими операторами сотовой связи.

Исследование 4G USB-модемов — далеко не первая работа экспертов Positive Technologies, посвященная безопасности телекоммуникационного оборудования и мобильной связи. В январе 2015 года был опубликован отчет о серьезных уязвимостях SNMP в сетевом оборудовании Huawei и H3C. Ошибки, выявленные экспертами Positive Technologies, дают возможность злоумышленнику проникнуть в корпоративную сеть любой организации, в том числе в технологическую сеть оператора связи.

В феврале 2015 года в результате исследований группы специалиcтов Positive Technologies выяснилось, что значительное количество устройств, принадлежащих 2G- и 3G-сетям мобильных операторов, доступны через интернет благодаря открытым GTP-портам, а также другим открытым протоколам передачи данных (FTP, Telnet, HTTP). Используя уязвимости в этих интерфейсах (например, стандартные пароли), злоумышленник может подключиться к узлу оператора мобильной связи.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru