


Кибергруппа Carbanak вернулась в Россию

Кибергруппа Carbanak вернулась в Россию

Специалисты международной антивирусной компании ESET предупреждают о возвращении кибергруппировки Carbanak, ответственной за кражи сотен миллионов долларов, данных кредитных карт и интеллектуальной собственности.

Эксперты ESET обнаружили новые образцы вредоносного ПО, с помощью которого кибергруппировка осуществляет таргетированные атаки на финансовые учреждения. Carbanak специализируется на компрометации крупных организаций, в числе жертв – банки и Forex-трейдеры из России, США, Германии, Объединенных Арабских Эмиратов, Великобритании и некоторых других стран.

Группа Carbanak не ограничивается одним семейством вредоносных программ и сочетает несколько инструментов. Атакующие используют троян Win32/Spy.Agent.ORM (также известный как Win32/Toshliph), бэкдор Win32/Wemosis для кражи конфиденциальных данных карт с PoS-терминалов (PoS RAM Scraper backdoor), а также Win32/Spy.Sekur – хорошо известное вредоносное ПО, которое регулярно встречается в киберкампаниях Carbanak.

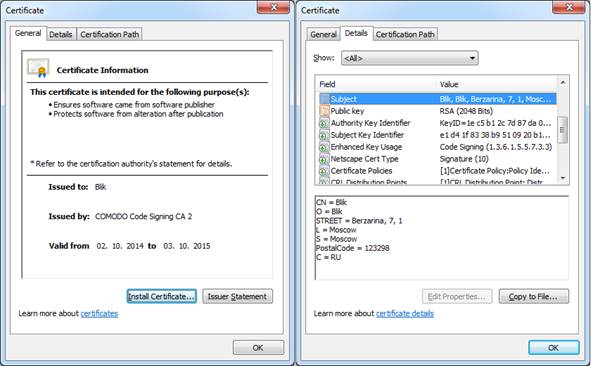
Все эти вредоносные программы основаны на разных кодовых базах, однако содержат некоторые общие черты, например, подписи на основе одного цифрового сертификата.


Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом

Вредоносные программы Win32/Spy.Sekur и Win32/Wemosis подписаны одним цифровым сертификатом 


Кроме того, атакующие пополнили арсенал последними эксплойтами для таких уязвимостей Microsoft Office как RCE CVE-2015-1770 и CVE-2015-2426, который размещался в утекших данных кибергруппы Hacking Team

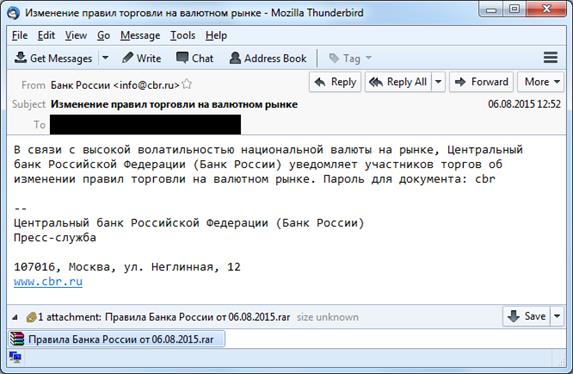
Вектором заражения может выступать фишинговое сообщение с вредоносным вложением в виде RTF-файла с различными эксплойтами или файла в формате SCR. Специалисты ESET наблюдали, в частности, образцы фишинговой рассылки на русском языке, адресованные сотрудникам компаний по обработке электронных платежей, Forex-трейдеров и других финансовых организаций.

Среди названий вложенных вредоносных файлов из этих писем «АО «АЛЬФА-БАНК» ДОГОВОР.scr», «Перечень материалов для блокировки от 04.08.2015г.scr», «Postanovlene_ob_ustranenii_18.08.2015.pdf %много_пробелов% ..scr», «Правила Банка России от 06.08.2015.pdf %много_пробелов% .scr», prikaz-451.doc и др.


Образец фишинговой рассылки с вредоносным вложением

Образец фишинговой рассылки с вредоносным вложением

Подпишитесь на новости

В Москве тестируют робота для зарядки электромобилей прямо на парковке

В Москве начали испытывать мобильную зарядную станцию «Росатома»: она подъезжает к припаркованному электромобилю и пополняет батарею. Идея прекрасная: вместо поисков свободного терминала зарядка приезжает к машине. Правда, пока за передвижения робота отвечает инженер с пультом.

Подробности пилота раскрыло издание «Страна Росатом». Испытания проходят совместно с московским Дептрансом на парковке № 9080 у Триумфальной площади.

Внутри станции — накопитель на 74,6 кВт·ч, пиковая мощность зарядки постоянным током достигает 60 кВт. Согласно заявленным характеристикам, батарею электромобиля средней ёмкости можно зарядить с 10 до 90% примерно за полчаса.

После сеанса станция может отправиться к следующей машине, если осталось хотя бы 20 кВт·ч энергии. Если запаса недостаточно — возвращается на собственную подзарядку.

Следующий этап — автономное передвижение и вызов через приложение «Метро Москвы». Ориентироваться станция будет с помощью цифровой карты, компьютерного зрения, стереокамеры, лидара и инерциальной системы. Привязку к GPS разработчики использовать не планируют.

Городские испытания продлятся до конца 2026 года. В 2027-м разработку рассчитывают доработать, сертифицировать и подготовить к серийному производству.

RSS: Новости на портале Anti-Malware.ru