

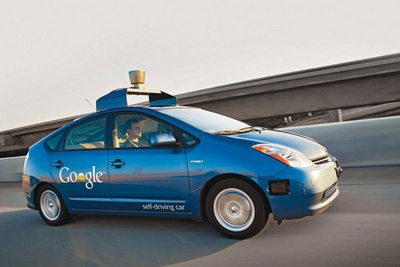

Устройство за $60 обманывает лидар беспилотного автомобиля

Устройство за $60 обманывает лидар беспилотного автомобиля

Одна из самых дорогих деталей современного беспилотного автомобиля — сканирующий лидар (LiDAR, LIght Identification Detection and Ranging), который получает информацию об удаленных объектах с помощью активных оптических систем. Учитывая отражение и рассеяние световых лучей, лидар составляет трехмерную картину окружающего пространства.

К сожалению, приборы стоимостью в тысячи долларов легко поддаются взлому. Инженеры из компании Security Innovation и Ирландского национального университета в Корке показали, что можно «скормить» лидару фальшивые показания с помощью простого устройства из комплектующих за 60 долларов.

Если злоумышленник сымитирует появление «машины-призрака» в произвольной окружающей точке пространства, это заставит беспилотный автомобиль совершить резкий маневр и приведет к возникновению аварийной ситуации. Или, к примеру, можно заставить автомобиль совершить вынужденную остановку, соорудив вымышленное препятствие на его пути. Возможно, такие разработки понравятся правоохранительным органам, пишет xakep.ru.

Гаджет для обмана лидара состоит из лазерного излучателя низкой мощности и генератора импульсов. Пульт управления легко собрать из Raspberry Pi или Arduino, говорят авторы. Они провели эксперимент на коммерческом лидаре IBEO Lux. Как выяснилось, сигнал лидара не зашифрован и никоим образом не кодируется. Единственным затруднением было обеспечить синхронизацию отраженного сигнала с импульсами излучателя. Исследователям удалось успешно сымитировать фальшивый автомобиль, фальшивых пешеходов на расстоянии 20-350 метров, многочисленные копии различных препятствий, в том числе подвижных препятствий. «Я могу подделать тысячи объектов и реально провести DoS-атаку на систему слежения, так что она не сможет отслеживать настоящие объекты», — сказал Джонатан Пти (Jonathan Petit), один из авторов научной работы.

Научная работа с описанием способов взлома лидаров будет опубликована к конференции Black Hat Europe, которая состоится в ноябре 2015 года.

В последние годы независимые исследователи нашли способы обмануть показания GPS-навигаторов и беспроводных датчиков в шинах беспилотных автомобилей. Если автомобиль не способен получать достоверные показания сенсоров, то высокотехнологическая машина превращается в кучу бесполезной электроники или, что хуже, в боевой снаряд с дистанционным управлением.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru