

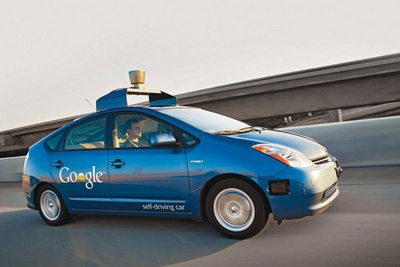

Устройство за $60 обманывает лидар беспилотного автомобиля

Устройство за $60 обманывает лидар беспилотного автомобиля

Одна из самых дорогих деталей современного беспилотного автомобиля — сканирующий лидар (LiDAR, LIght Identification Detection and Ranging), который получает информацию об удаленных объектах с помощью активных оптических систем. Учитывая отражение и рассеяние световых лучей, лидар составляет трехмерную картину окружающего пространства.

К сожалению, приборы стоимостью в тысячи долларов легко поддаются взлому. Инженеры из компании Security Innovation и Ирландского национального университета в Корке показали, что можно «скормить» лидару фальшивые показания с помощью простого устройства из комплектующих за 60 долларов.

Если злоумышленник сымитирует появление «машины-призрака» в произвольной окружающей точке пространства, это заставит беспилотный автомобиль совершить резкий маневр и приведет к возникновению аварийной ситуации. Или, к примеру, можно заставить автомобиль совершить вынужденную остановку, соорудив вымышленное препятствие на его пути. Возможно, такие разработки понравятся правоохранительным органам, пишет xakep.ru.

Гаджет для обмана лидара состоит из лазерного излучателя низкой мощности и генератора импульсов. Пульт управления легко собрать из Raspberry Pi или Arduino, говорят авторы. Они провели эксперимент на коммерческом лидаре IBEO Lux. Как выяснилось, сигнал лидара не зашифрован и никоим образом не кодируется. Единственным затруднением было обеспечить синхронизацию отраженного сигнала с импульсами излучателя. Исследователям удалось успешно сымитировать фальшивый автомобиль, фальшивых пешеходов на расстоянии 20-350 метров, многочисленные копии различных препятствий, в том числе подвижных препятствий. «Я могу подделать тысячи объектов и реально провести DoS-атаку на систему слежения, так что она не сможет отслеживать настоящие объекты», — сказал Джонатан Пти (Jonathan Petit), один из авторов научной работы.

Научная работа с описанием способов взлома лидаров будет опубликована к конференции Black Hat Europe, которая состоится в ноябре 2015 года.

В последние годы независимые исследователи нашли способы обмануть показания GPS-навигаторов и беспроводных датчиков в шинах беспилотных автомобилей. Если автомобиль не способен получать достоверные показания сенсоров, то высокотехнологическая машина превращается в кучу бесполезной электроники или, что хуже, в боевой снаряд с дистанционным управлением.

Подпишитесь на новости

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru