


Устройство за $60 обманывает лидар беспилотного автомобиля

Устройство за $60 обманывает лидар беспилотного автомобиля

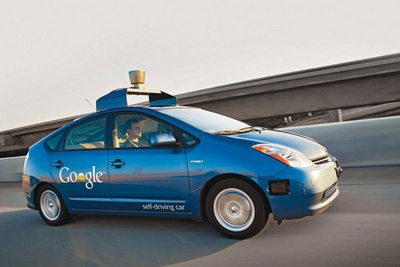
Одна из самых дорогих деталей современного беспилотного автомобиля — сканирующий лидар (LiDAR, LIght Identification Detection and Ranging), который получает информацию об удаленных объектах с помощью активных оптических систем. Учитывая отражение и рассеяние световых лучей, лидар составляет трехмерную картину окружающего пространства.

К сожалению, приборы стоимостью в тысячи долларов легко поддаются взлому. Инженеры из компании Security Innovation и Ирландского национального университета в Корке показали, что можно «скормить» лидару фальшивые показания с помощью простого устройства из комплектующих за 60 долларов.

Если злоумышленник сымитирует появление «машины-призрака» в произвольной окружающей точке пространства, это заставит беспилотный автомобиль совершить резкий маневр и приведет к возникновению аварийной ситуации. Или, к примеру, можно заставить автомобиль совершить вынужденную остановку, соорудив вымышленное препятствие на его пути. Возможно, такие разработки понравятся правоохранительным органам, пишет xakep.ru.

Гаджет для обмана лидара состоит из лазерного излучателя низкой мощности и генератора импульсов. Пульт управления легко собрать из Raspberry Pi или Arduino, говорят авторы. Они провели эксперимент на коммерческом лидаре IBEO Lux. Как выяснилось, сигнал лидара не зашифрован и никоим образом не кодируется. Единственным затруднением было обеспечить синхронизацию отраженного сигнала с импульсами излучателя. Исследователям удалось успешно сымитировать фальшивый автомобиль, фальшивых пешеходов на расстоянии 20-350 метров, многочисленные копии различных препятствий, в том числе подвижных препятствий. «Я могу подделать тысячи объектов и реально провести DoS-атаку на систему слежения, так что она не сможет отслеживать настоящие объекты», — сказал Джонатан Пти (Jonathan Petit), один из авторов научной работы.

Научная работа с описанием способов взлома лидаров будет опубликована к конференции Black Hat Europe, которая состоится в ноябре 2015 года.

В последние годы независимые исследователи нашли способы обмануть показания GPS-навигаторов и беспроводных датчиков в шинах беспилотных автомобилей. Если автомобиль не способен получать достоверные показания сенсоров, то высокотехнологическая машина превращается в кучу бесполезной электроники или, что хуже, в боевой снаряд с дистанционным управлением.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru