


Хакеры из Украины атаковали крупнейший торрент-трекер

Хакеры из Украины атаковали крупнейший торрент-трекер

Крупнейший в России торрент-трекер (файлообменный сайт, где доступен, в том числе, нелицензионный контент и ПО) Rutracker.org стал жертвой хакеров. Ресурс, наряду с несколькими другими сайтами, подвергся мощной DDoS-атаке и в данный момент недоступен.

Первые проблемы у “Рутрекера”, самого популярного сайта такого рода в Рунете, начались днем в субботу – пользователи стали жаловаться в соцсетях на отсутствие доступа. Кроме того, на атаки жаловались представители ресурса “Двач” (популярный имиджборд – сайт, где важной частью общения являются изображения) и проекта “Роскомсвобода”. Сбои наблюдались и в работе других трекеров - Rutor.org и Torrentino.net, сообщает hitech.vesti.ru.

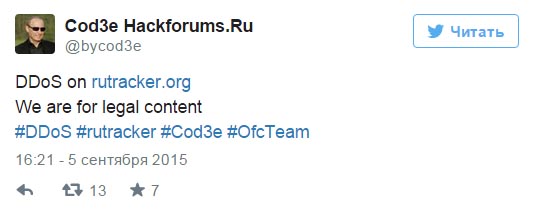
Вскоре после начала атак пользователь Twitter @bycod3e по сути взял на себя ответственность за них:


Сделанная на английском надпись гласит: “DDoS на rutracker.org. Мы за легальный контент”. В размещенном позже твите говорится: “Это не конец, это только начало :) Я скоро вернусь”. Однако веских доказательств связи между автором этих твитов, его якобы существующей “хакерской командой” OfcTeam и атакой пока нет.

Рано утром в понедельник Rutracker.org оставался недоступен, однако на момент публикации этой заметки уже восстановил работу. Сайт “Роскомсвободы” по адресу rublacklist.net пока не открывается. В воскресенье вечером некоторые пользователи также жаловались на недоступность сайта TJournal.ru, разместившего днем 6 сентября статью-расследование об атаках на трекеры.

В статье Twitter @bycod3e связывают с пользователем Bycod3e на форуме Hackforums.ru и пользователем “ВКонтакте” Артемом Стеганцовым. В качестве контактного номера у него указан номер украинской сети “Киевстар”. В переписке с представителем издания Стеганцов подтвердил, что “его команда” организовала DDoS, чтобы вывести из строя пиратские сайты или заставить их потратиться на приобретение защиты. Кроме того, он сообщил о планах “отключить/уничтожить сайты с детской порнографией и продажей наркотиков”. Также хакер подтвердил причастность к атакам на “Роскомсвободу” и “Двач”.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru