


Хакер получил доступ к корпоративной информации «Мегафона»

Хакер получил доступ к корпоративной информации «Мегафона»

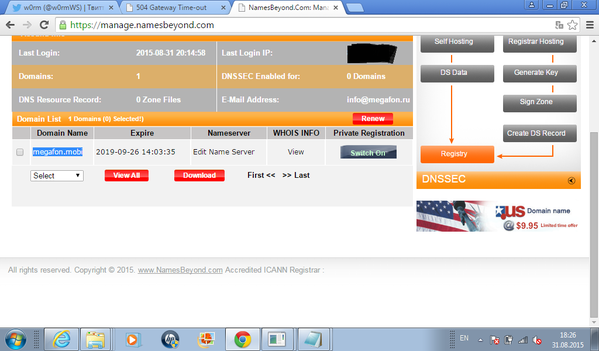
Как рассказал хакер, в его распоряжении оказались сборка различных версий сайта «Мегафон», управление доменом, доступ к внутренней системе управления проектами Confluence, а также доступ к разработкам оператора по борьбе со спамом и сайту для дилеров. 

По словам хакера, он связывался с представителями «Мегафон» через Twitter и почту, но ответа так и не получил. w0rm не планирует выкладывать полученные сведения в открытый доступ: «Есть желание сдать [полученную информацию] в "Мегафон" и предложить им начать участвовать в BugBounty-программах, как, например, делает Mail.Ru. Но поскольку ответа от них не поступает, приходится афишировать», пишет siliconrus.com.


Хакер не получил доступа к пользовательским данным клиентов «Мегафон», однако такая возможность у него была, отметил он: «Решил вовремя остановиться». В полученных файлах взломщику удалось обнаружить доступы, необходимые для подключения к пользовательским данным.

Представители «Мегафон» прокомментировали сообщения о взломе: «Мы регулярно фиксируем попытки получения несанкционированного доступа к инфраструктуре компании. Фактов удачного проникновения не зафиксировано. В настоящее время все внутренние системы защищены от подобных атак, и угрозы сохранности внутренних данных нет. Сейчас мы проводим дополнительную проверку по фактам сообщений в соцсетях».


Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru